小程序上线4个坑
小程序在开发工具里能打开,并不等于它已经能够稳定服务真实用户。上线前最容易被忽略的,往往不是页面样式,而是登录、试读、异步任务与版本发布这四条业务链路。本文把它们拆开说明,并给出一份可在提审前逐项执行的检查思路。
适合对象:正在把小程序从本地开发带到真实用户手中的个人开发者与小团队。本文讨论的是工程验证框架,不替代微信公众平台当期的审核与发布规则。
阅读边界
本文依据原始课程的研究笔记、课程结构和发布文案整理。涉及产品、模型、版本、平台规则、价格或资格等可能变化的信息,实践前应以当前官方资料和实际环境为准。
先建立正确的上线视角
一次上线不是“点开首页看看”,而是确认每条链路都能处理输入、过程状态、最终结果,以及失败后的恢复。先把四个高频问题放在同一张图上,后面的排查才不会遗漏边界。
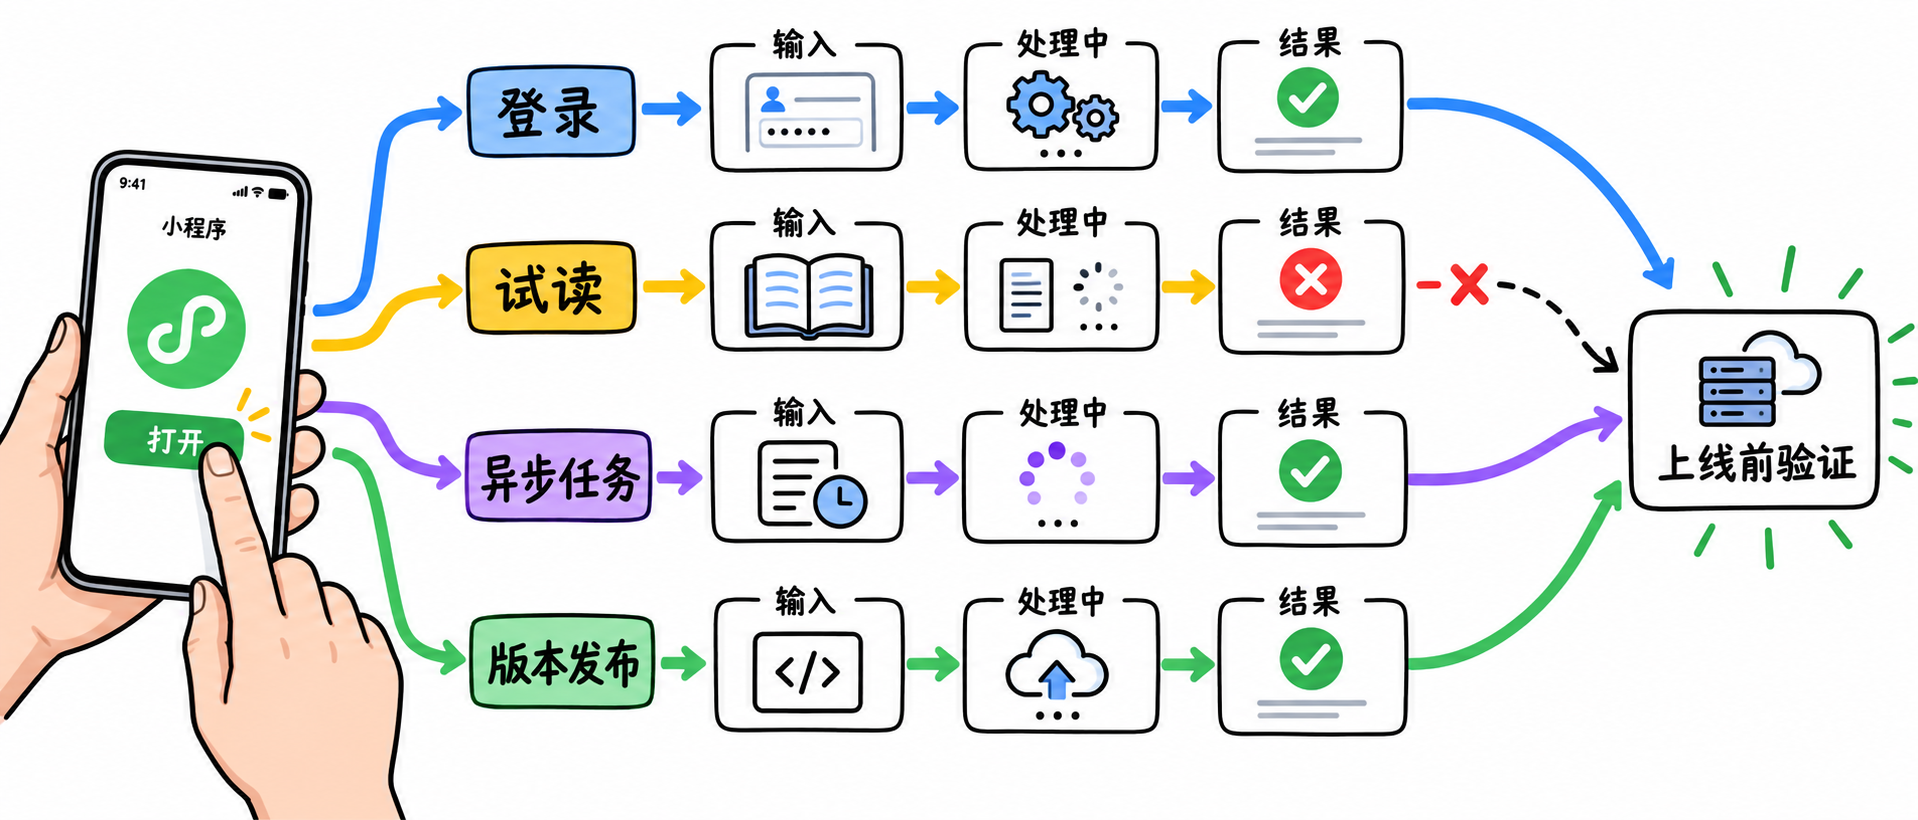
小程序上线前需要分别验证登录、试读、异步任务和版本发布四条链路。
四条链路互不替代:登录成功不代表受限内容没有泄露;任务能提交不代表刷新后还能找到结果;开发版可用也不代表线上配置正确。下面按“问题—原因—检查方式”逐项展开。
坑一:把一次性登录凭证当成长期登录态
code 只是短期凭证
小程序调用 wx.login 后得到的是一次性的临时 code,它只负责把当前用户的登录请求带到你的服务端。若把它缓存成长期令牌,或者在重复提交时反复使用,就容易出现偶发登录失败。
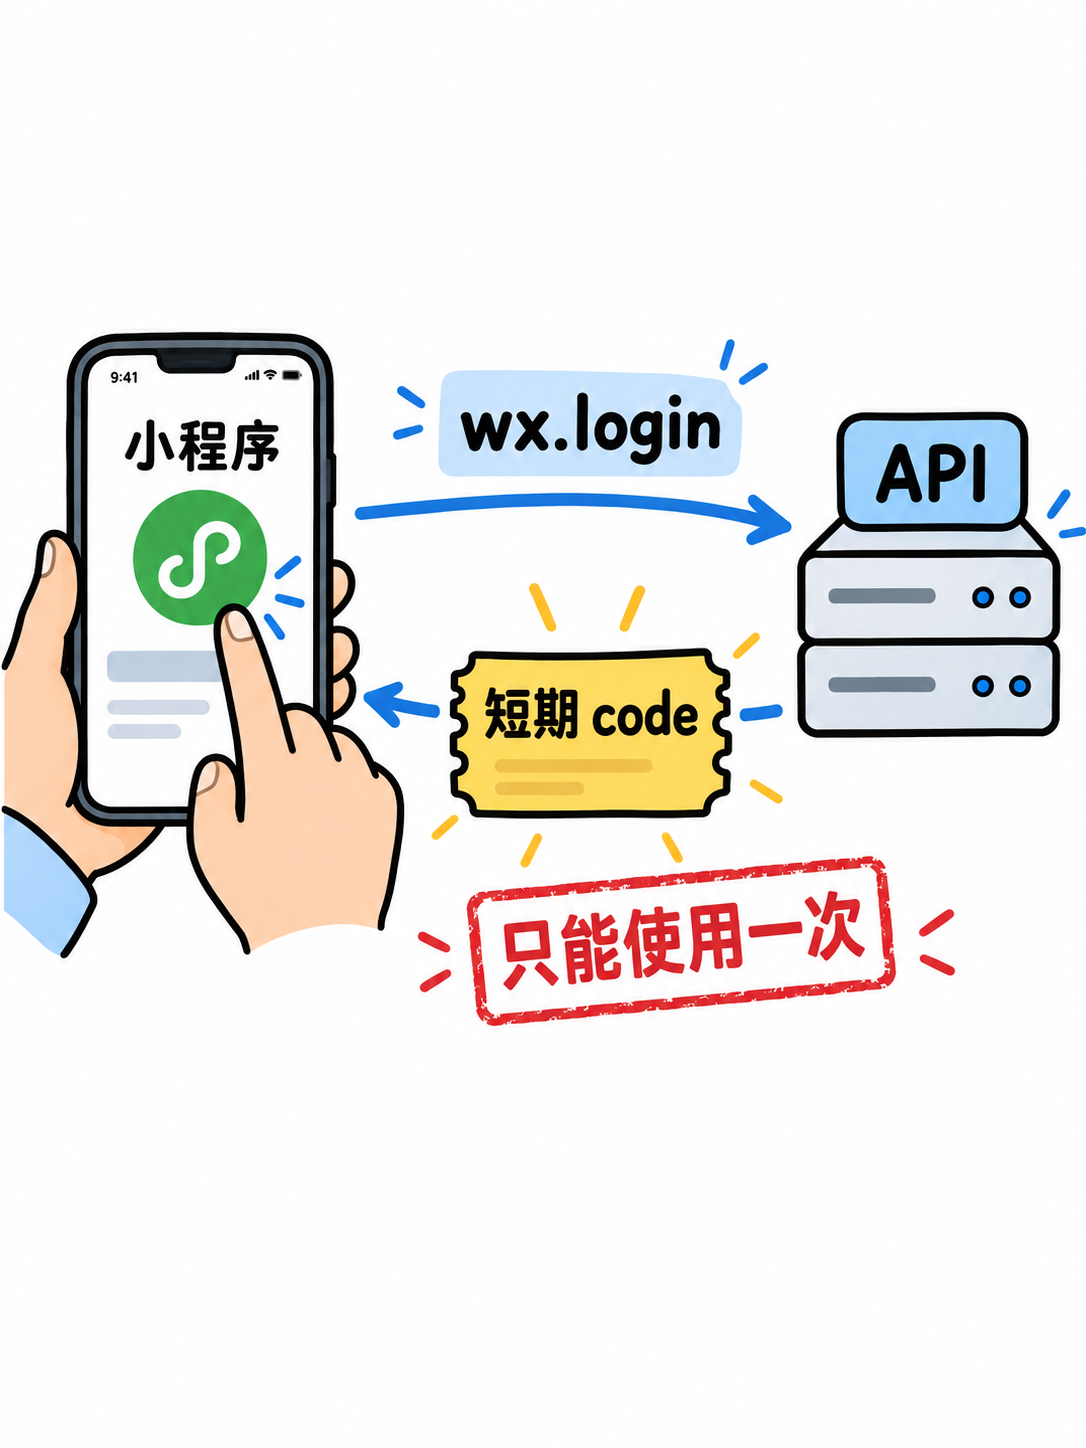
登录起点是客户端获取短期 code,而不是在客户端保存长期身份凭证。
因此,前端应把 code 交给自己的服务端,并为网络失败、重复点击和凭证过期预留重新获取与重试的路径。不要让客户端依赖一次请求就永远有效。
身份交换放在服务端完成
服务端接到 code 后,才应调用平台接口换取用户身份信息与 session_key 等敏感会话信息。这样能把第三方凭证、风控逻辑和账号绑定规则留在可控的服务端边界内。
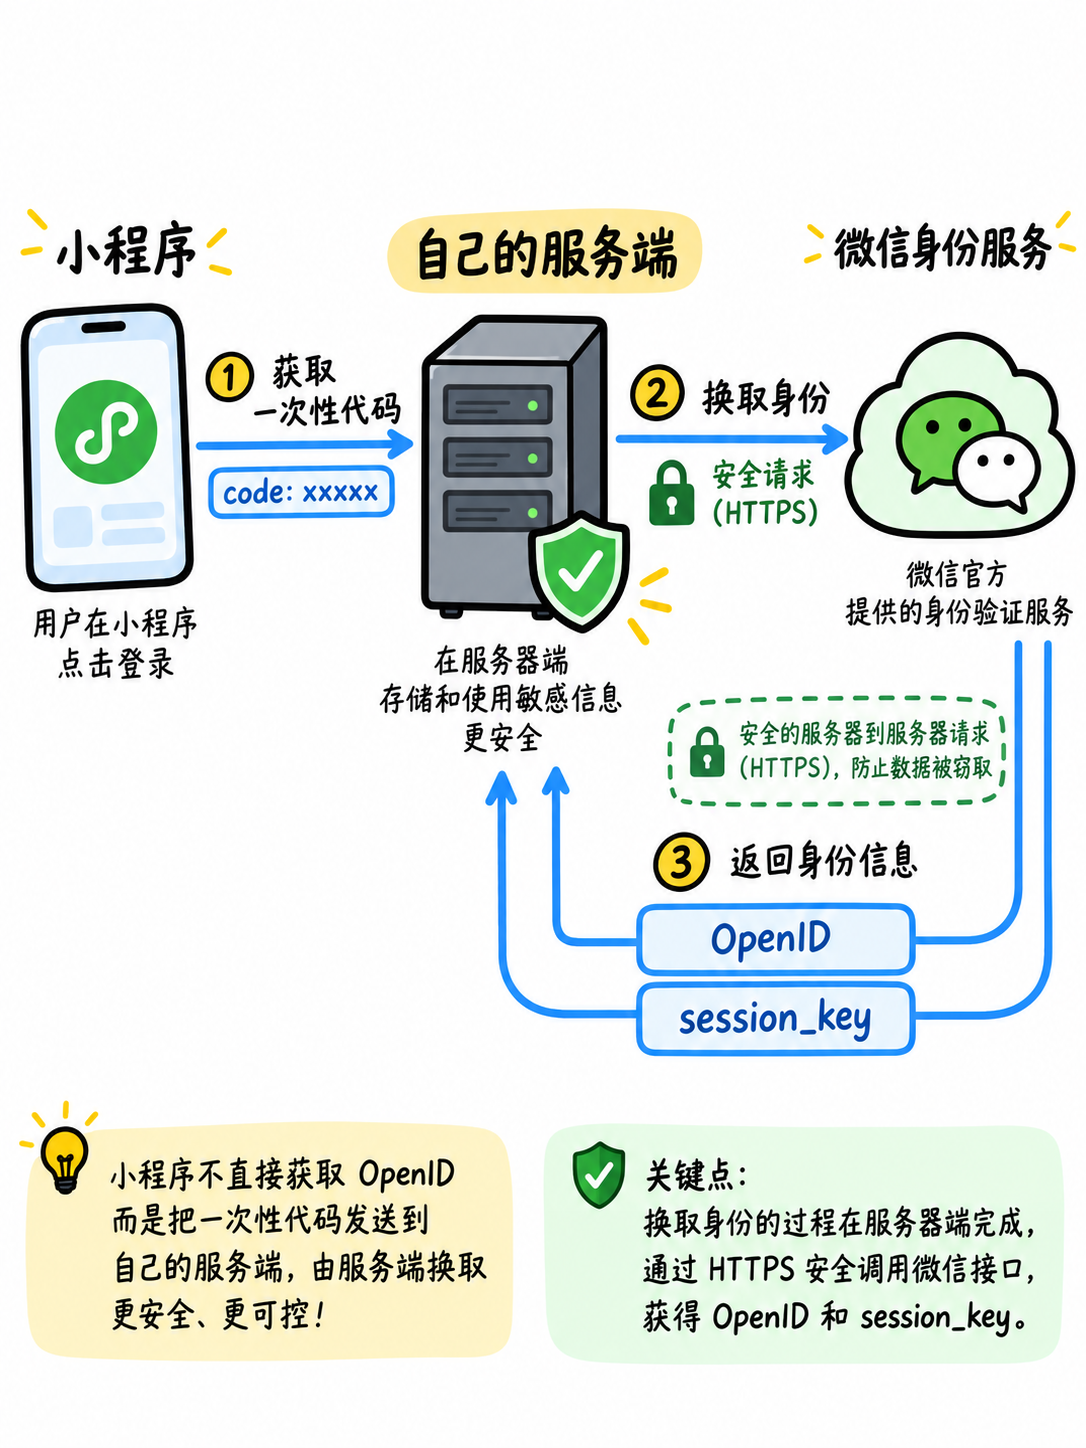
服务端负责完成身份交换,并在敏感凭证不离开服务端的前提下处理账号识别。
这里最重要的安全边界是:session_key 不应下发给小程序前端。它不是给页面长期保存或二次转发的业务令牌,而是服务端处理身份与敏感数据时使用的会话材料。
用自己的登录态承接业务会话
身份确认后,应由你的服务端签发自己的登录态,例如带有效期和可撤销机制的会话令牌。之后业务接口验证的是这份自有登录态,而不是让每一个接口都重新携带或交换微信临时 code。
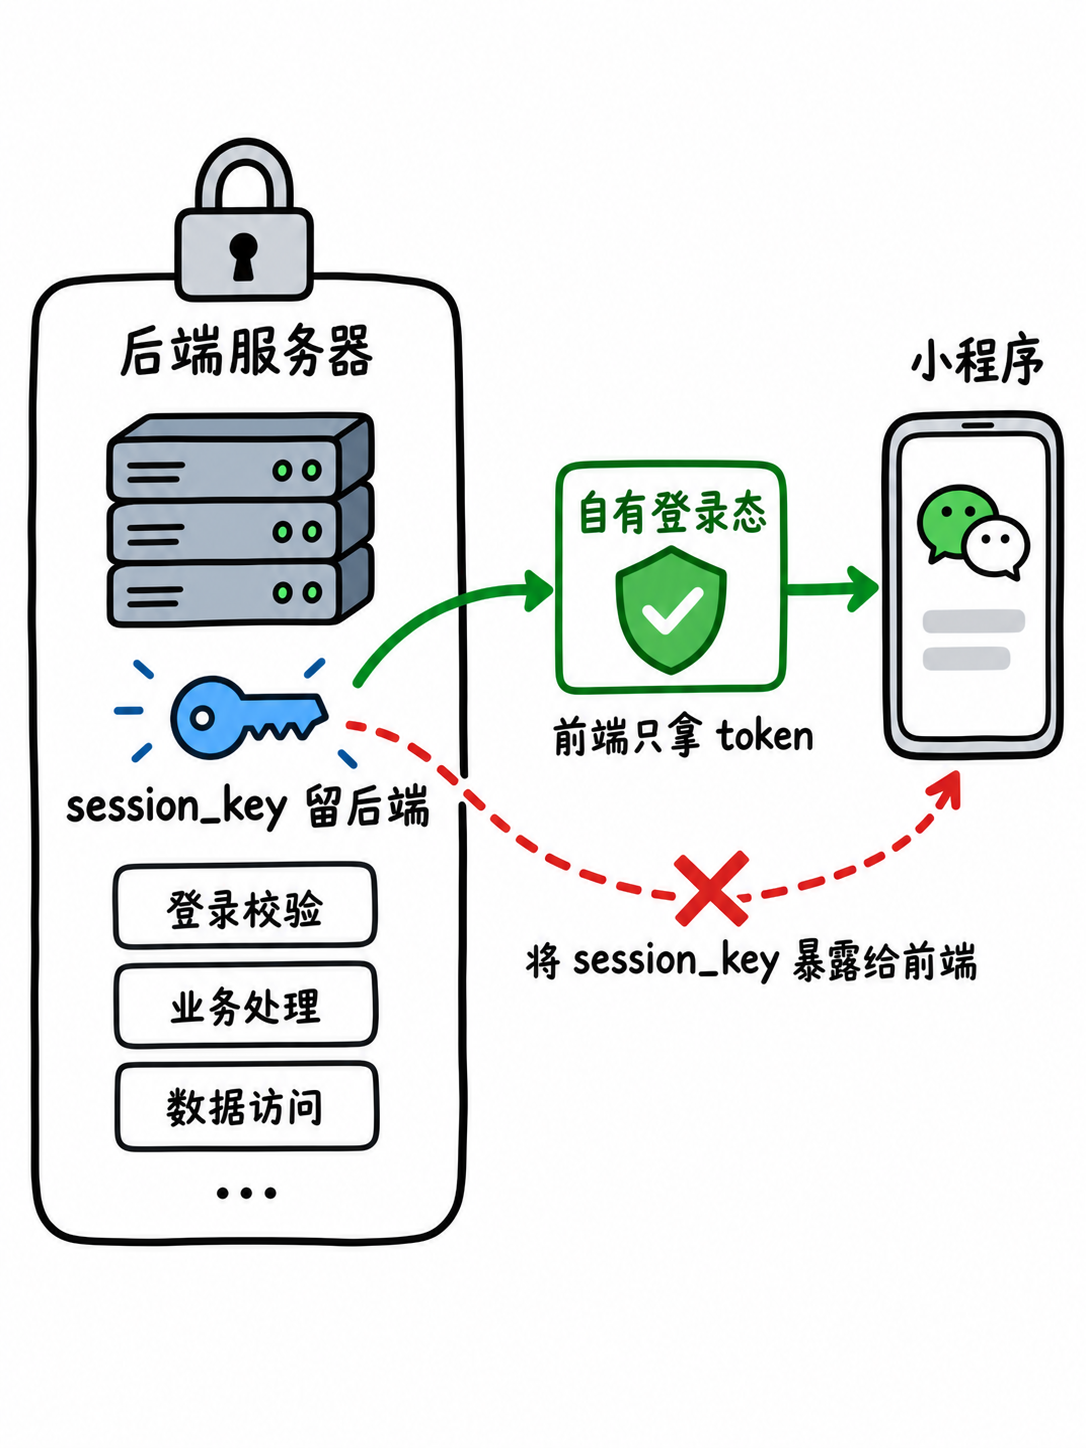
把平台身份交换与业务会话分开:前者确认身份,后者服务日常业务请求。
上线前可以故意测试三种异常:重复点击登录、临时凭证过期、服务端重启后旧会话继续访问。只有这些失败路径都被正确处理,登录链路才算真正闭环。
坑二:用 CSS 模糊或字符串截断实现试读
试看限制的是内容边界,不只是视觉效果
CSS 模糊只能让内容“看起来不清楚”,却不一定阻止完整正文已经到达客户端。对于 HTML 富文本,直接按字符数截断还可能把标签、表格或代码块截坏,导致页面结构和阅读体验一起出问题。
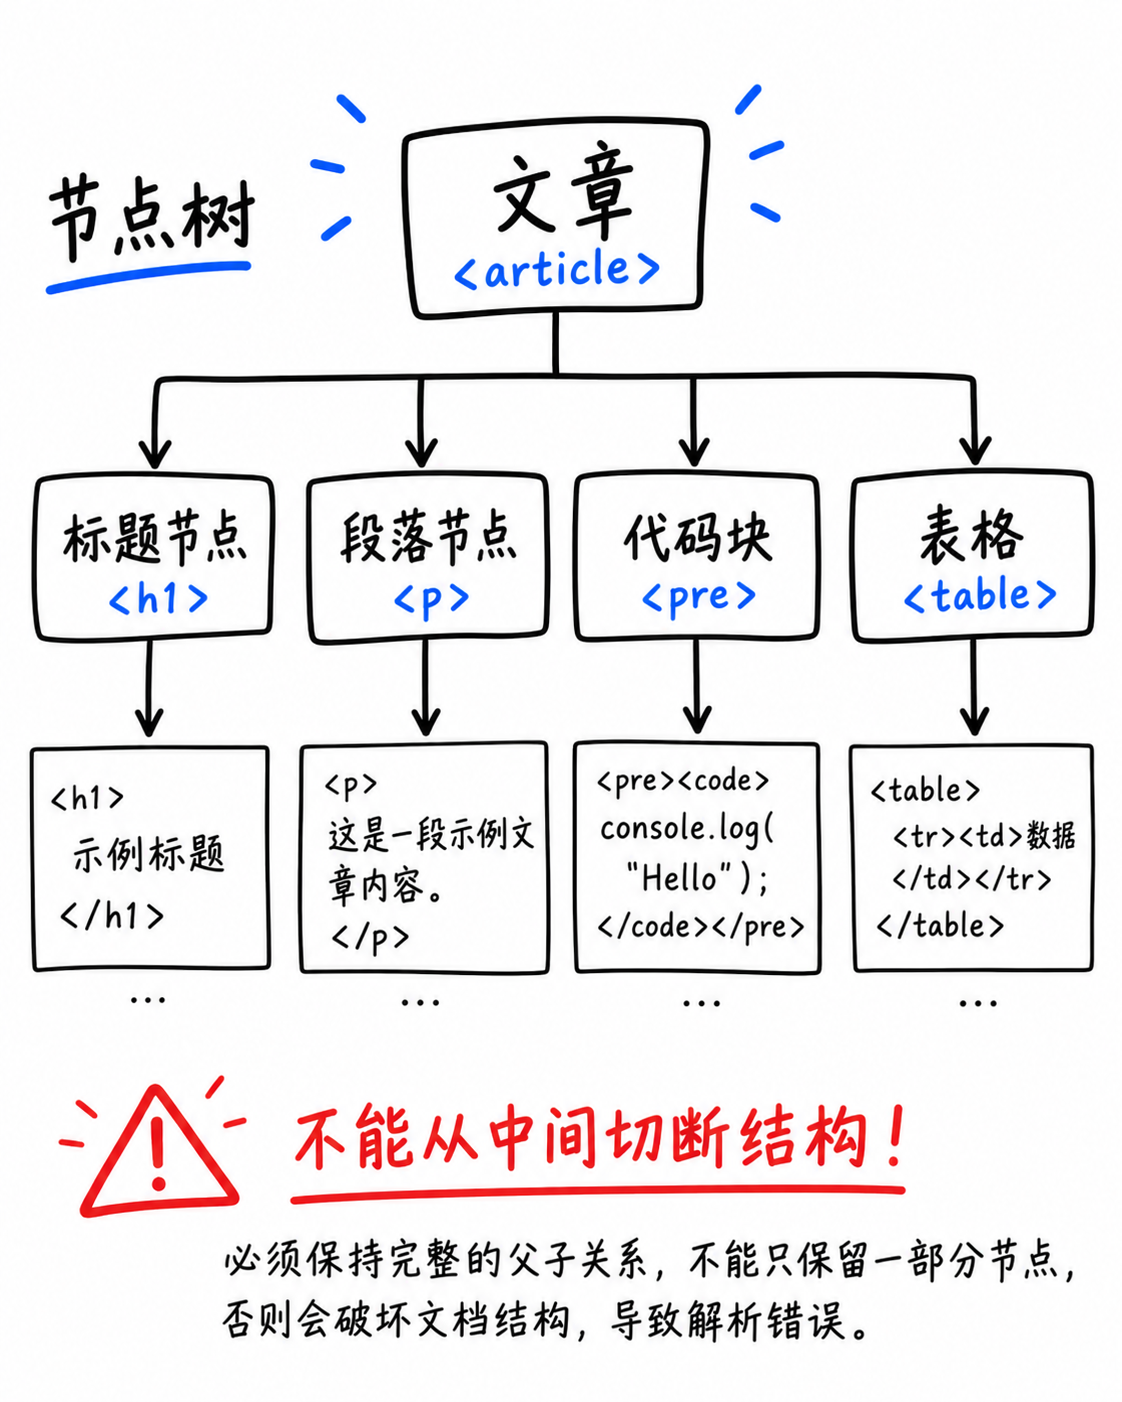
富文本应被视为带层级的节点树;段落、代码块和表格都需要保持完整结构。
正确的问题不是“模糊到哪里”,而是“哪些结构化节点可以安全展示”。这要求先解析可信的 HTML,再根据阅读预算保留完整节点,避免在标签或复杂组件中间硬切。
在服务端裁剪并明确提示后续内容
更稳妥的方案是让服务端生成试读内容:保留允许展示的标题、段落或完整组件,在达到预算时停止,并加入清晰的“后续内容需要解锁”提示。前端只渲染这份已经受控的结果。
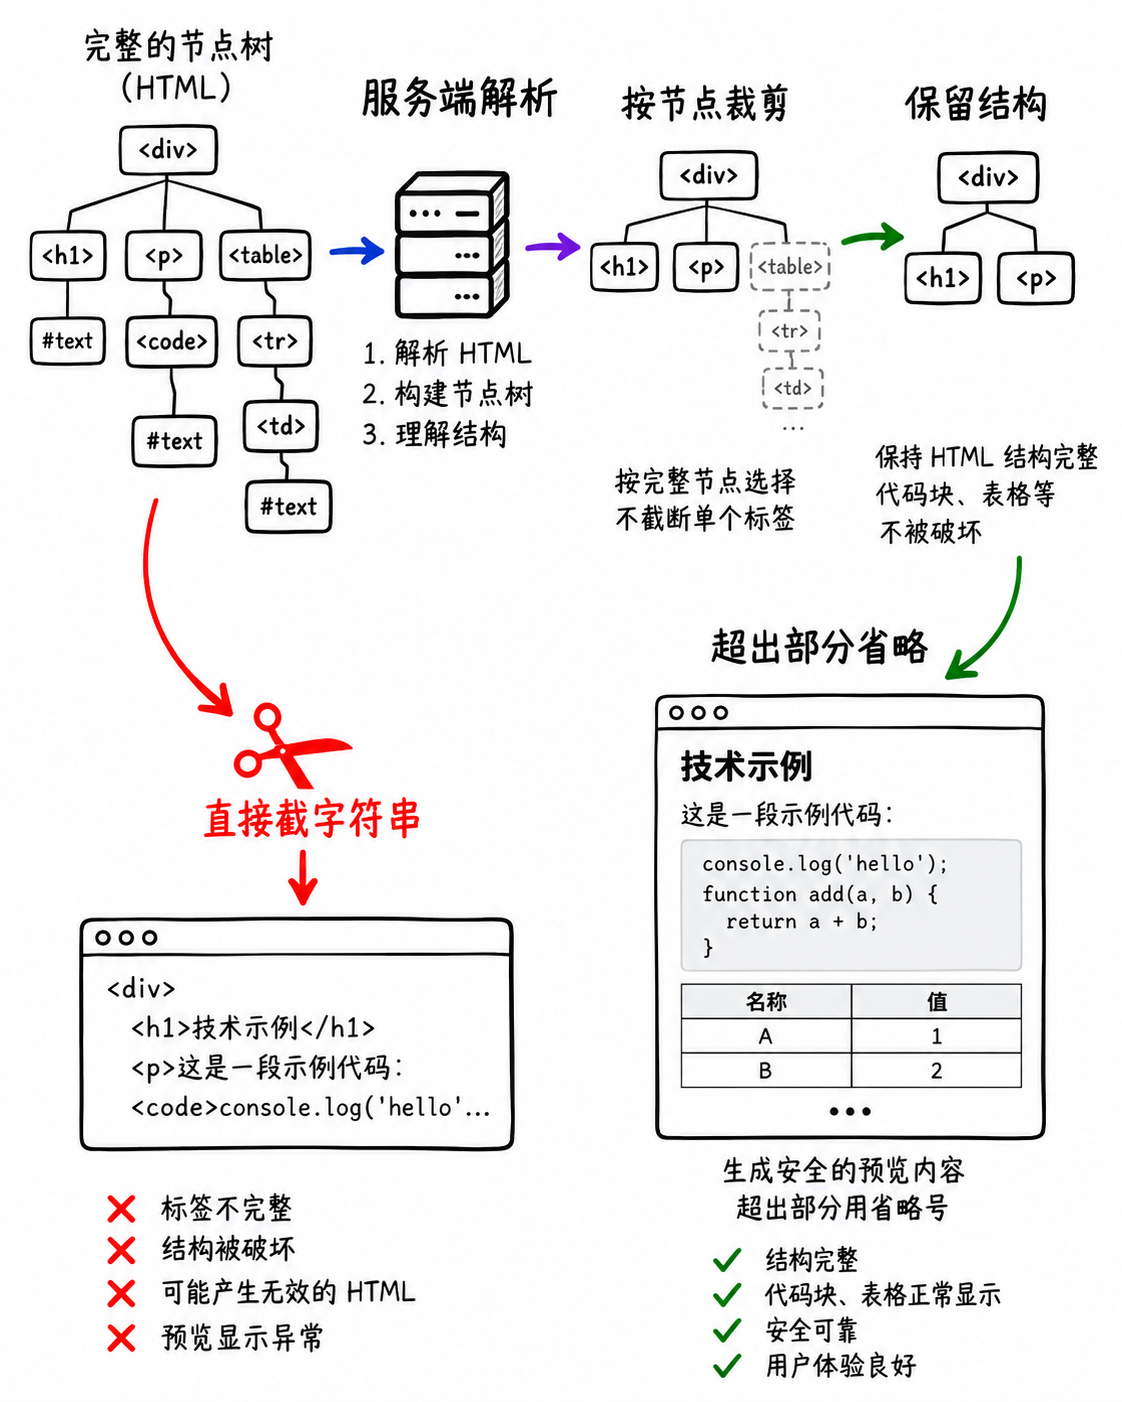
服务端按节点裁剪可以保护内容边界,同时避免破坏页面结构。
试读上线前至少要拿包含表格、图片、链接和代码块的真实文章做回归测试。视觉模糊可以作为交互提示,但不能代替服务端的内容访问控制。
坑三:异步任务只保存在当前进程内存里
先定义任务会经历哪些状态
生成图片、处理文件、调用模型等耗时操作不应让页面一直等待。提交后先返回任务编号,然后让任务按“已提交—处理中—成功或失败”流转,页面通过编号查询进度和结果。
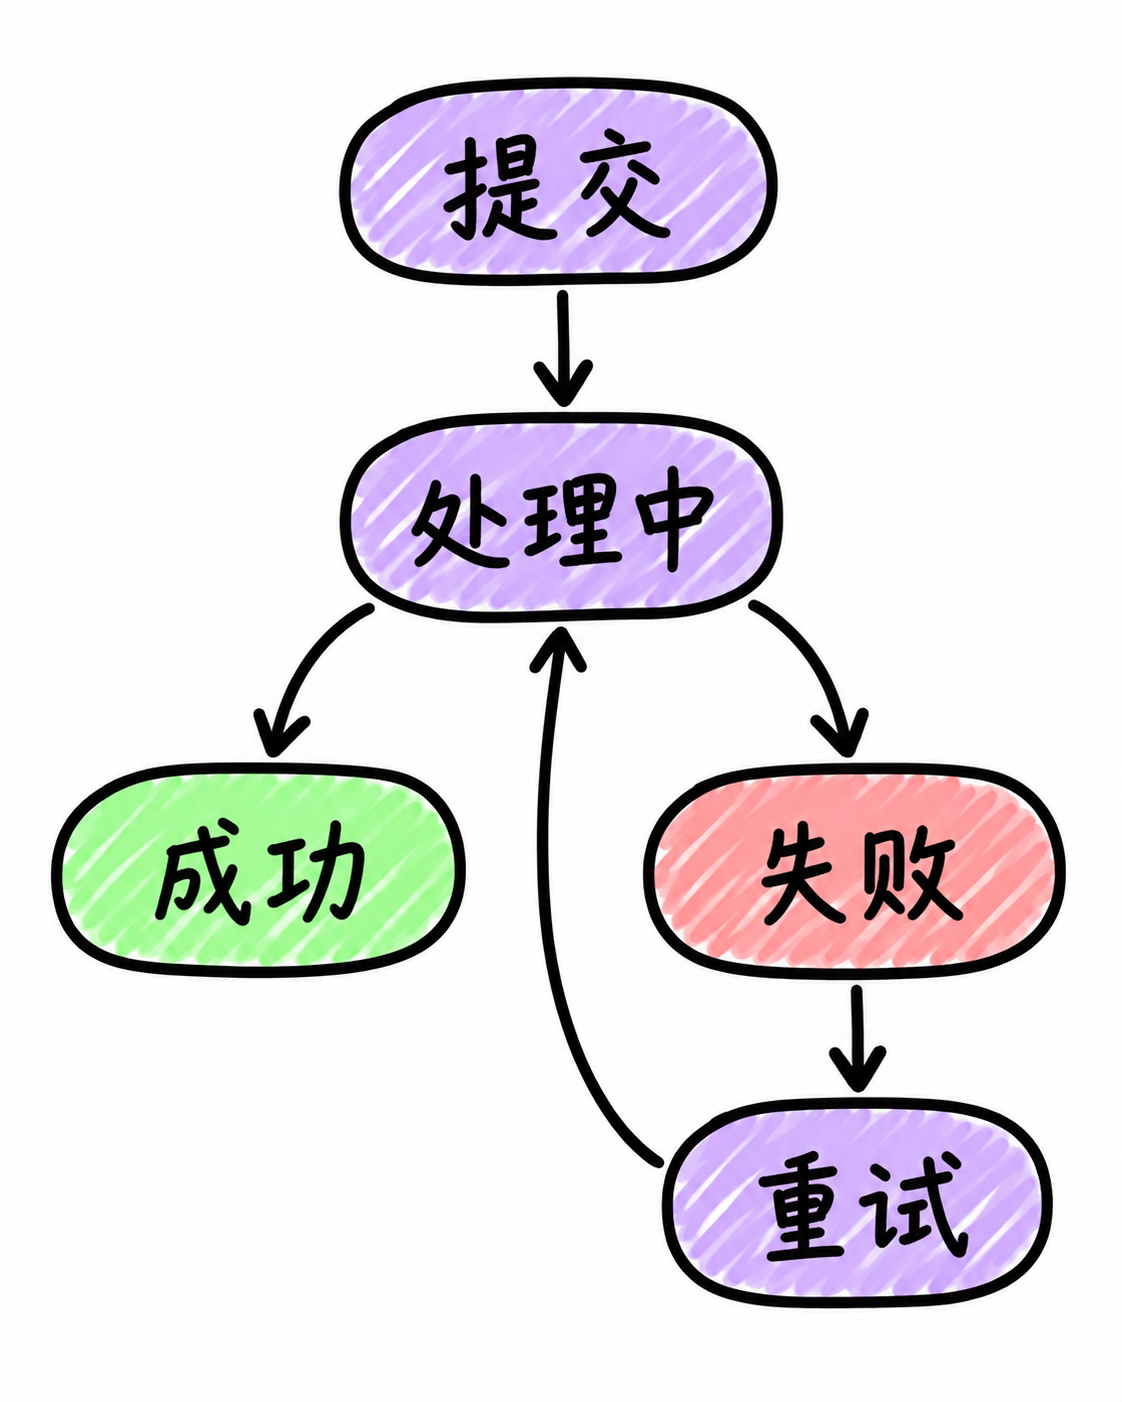
用状态机描述任务生命周期,页面才能明确展示等待、成功、失败和可重试的状态。
这也让错误处理有了位置:失败要记录原因,允许重试时要避免重复创建副作用,用户刷新页面时则应能凭任务编号继续查询,而不是重新发起一遍任务。
把状态和结果放进可恢复的存储
如果状态只存在当前 Web 进程的内存中,进程重启、扩容或用户刷新后,任务看起来就像“丢了”。应将任务编号、状态、进度、失败原因和最终结果保存到持久化存储或可靠队列中,再由 worker 持续执行。
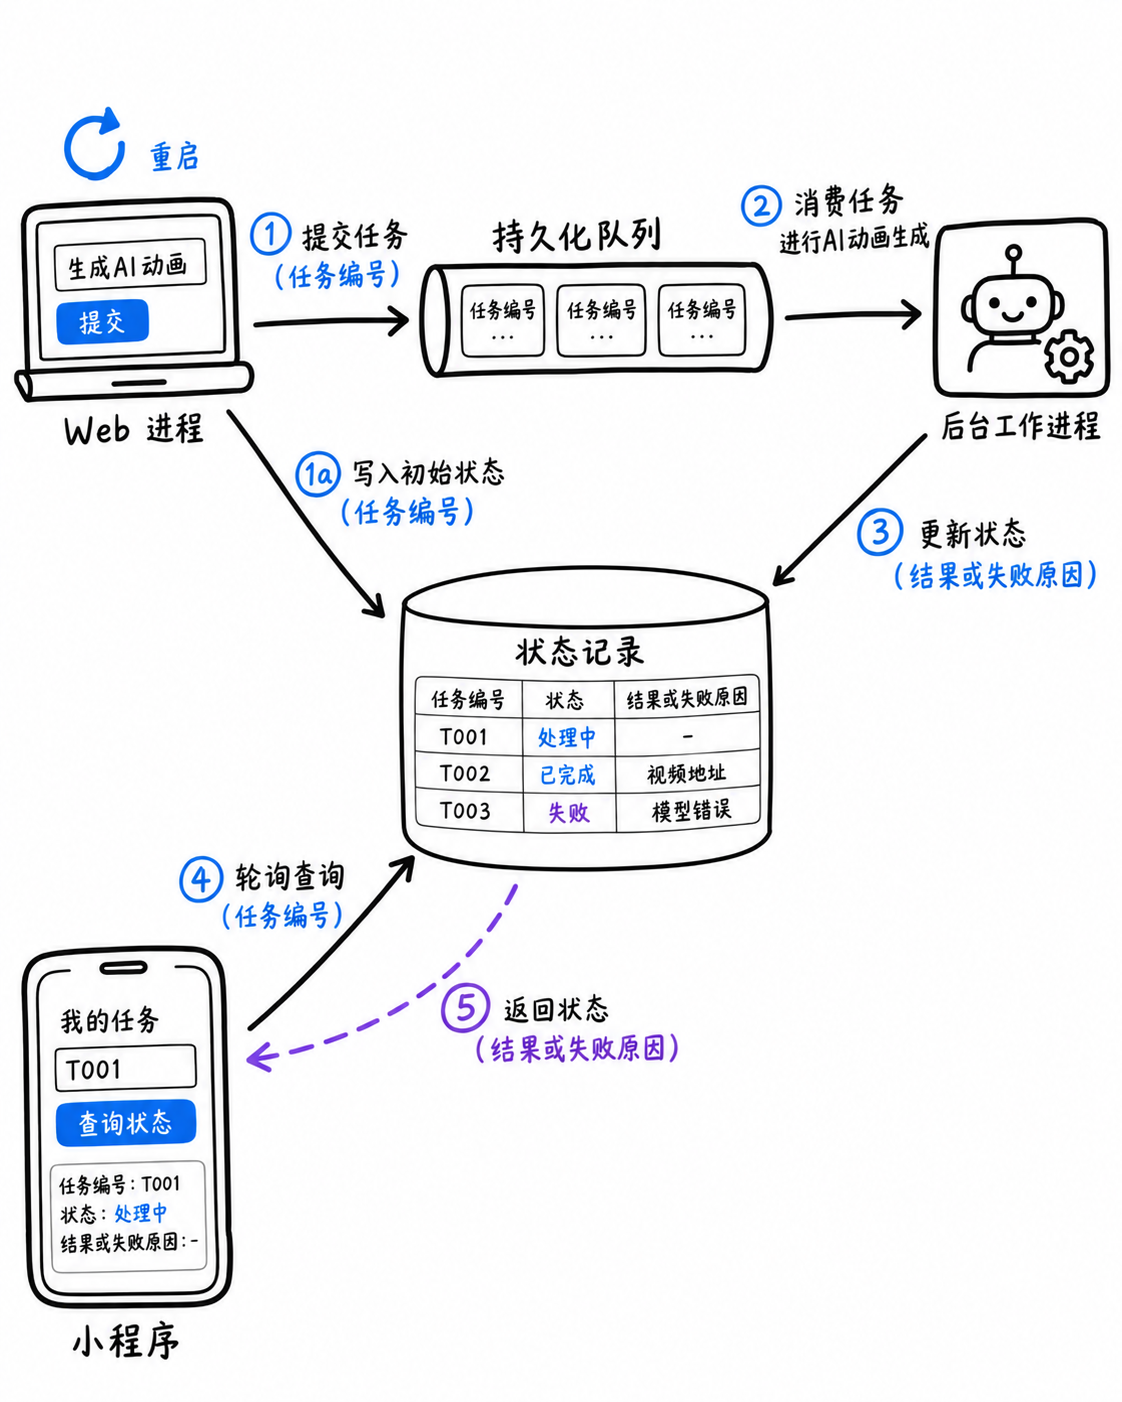
持久化的任务记录让页面和后台 worker 可以独立恢复,不依赖某一个进程持续存活。
上线前可用“提交任务后刷新页面”“处理过程中重启服务”“任务失败后重试”三组测试验证这一点。用户能看到真实状态和可理解的失败信息,才比一个短暂的加载动画更可靠。
坑四:把开发版可用误认为线上版已经可用
不同版本承担不同职责
开发版、体验版、审核版与线上版不是同一个环境的不同名称。它们用于编码、稳定体验、平台审核和服务真实用户,所连接的配置、权限和后端资源都可能不同。
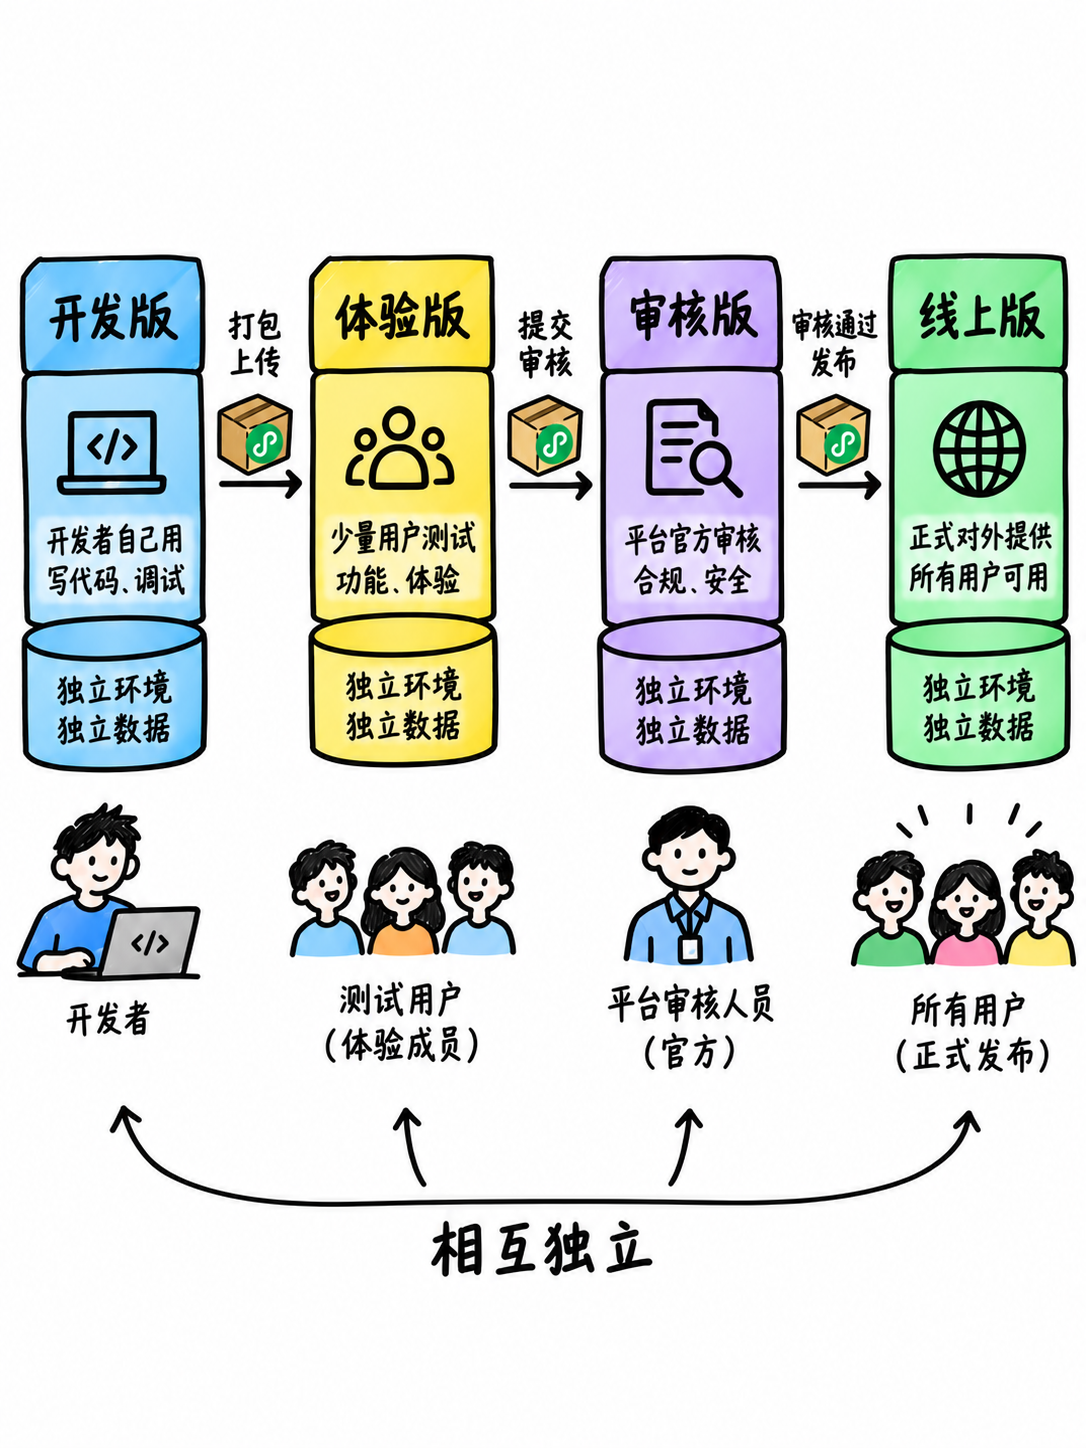
发布前先确认当前测试的到底是哪一个版本,避免把开发环境的结果误判为线上结果。
因此,发版记录不应只有一个“已发布”状态。团队应能说明当前版本号、提交内容、提交审核时间、使用的环境配置,以及出现问题时要回到哪个稳定版本。
配置要按环境逐项核对
最常见的线上故障往往不是代码逻辑本身,而是环境变量、接口域名、回调地址、权限开关或密钥配置不同。把这些配置写成环境矩阵,比依赖口头确认更容易发现遗漏。
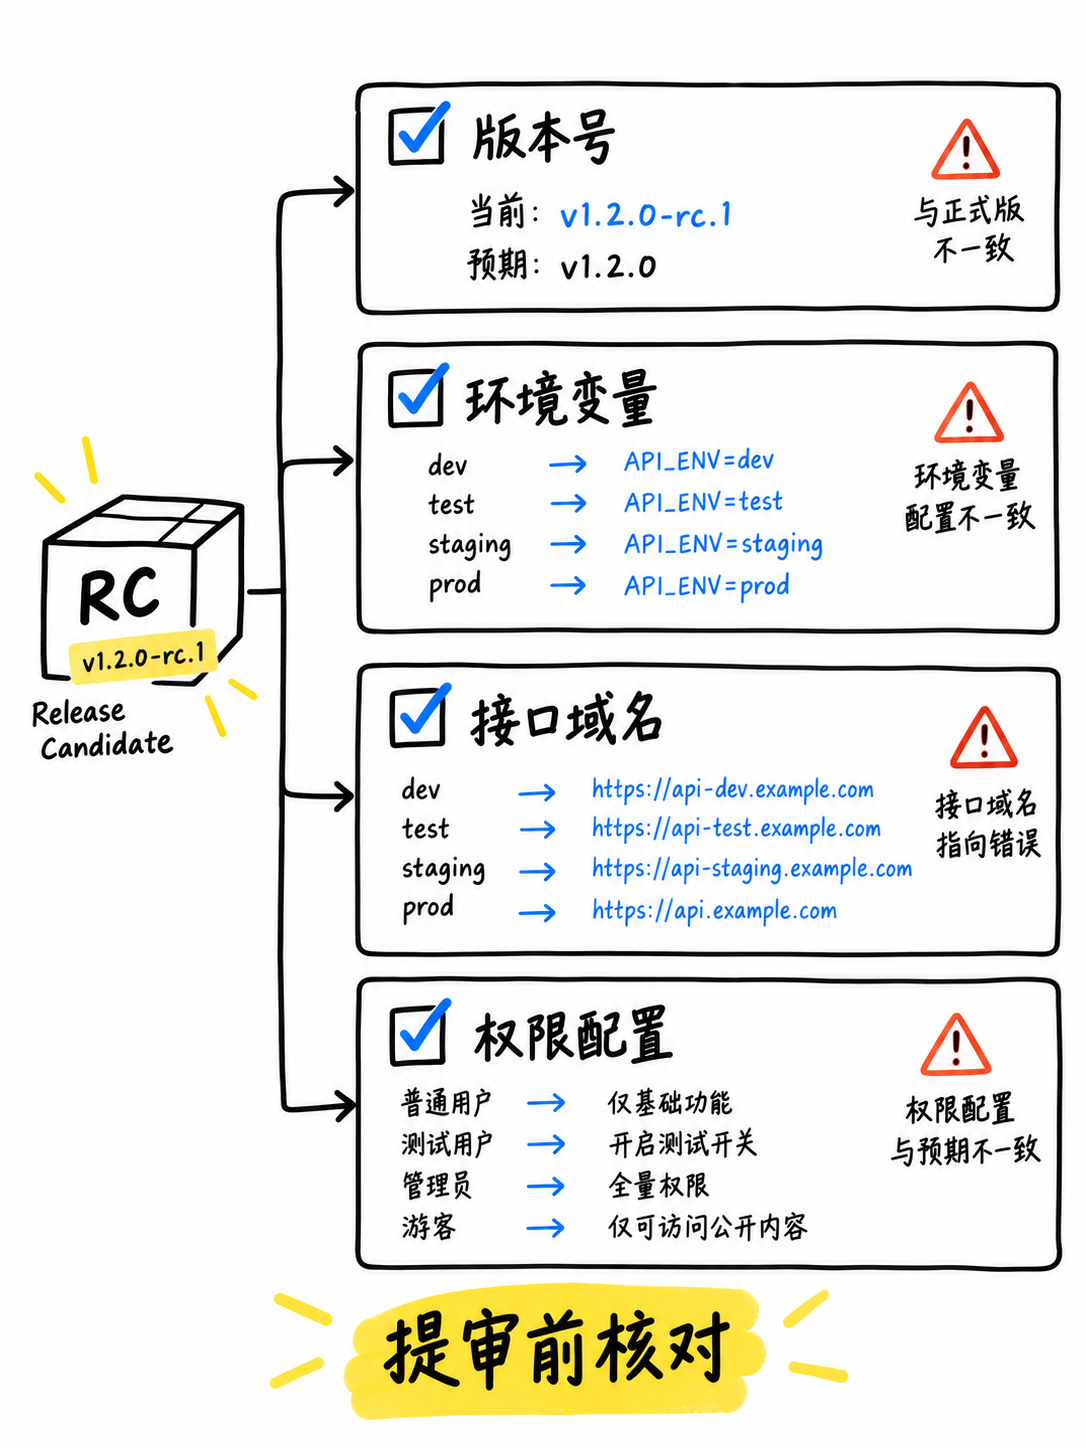
用环境矩阵核对版本、变量、域名和权限,避免开发环境配置被误带到线上。
对于敏感配置,还应明确它是否允许出现在客户端、是否已经替换为生产值,以及是否有回滚方案。每次提审前重新核对一次,比事后排查成本低得多。
真机走完真实用户路径
开发者工具里的成功只是一个起点。真实设备、真实网络、真实账号权限和真实域名限制可能暴露不同的问题,因此需要用真机从头完成登录、试读、任务轮询与结果展示。
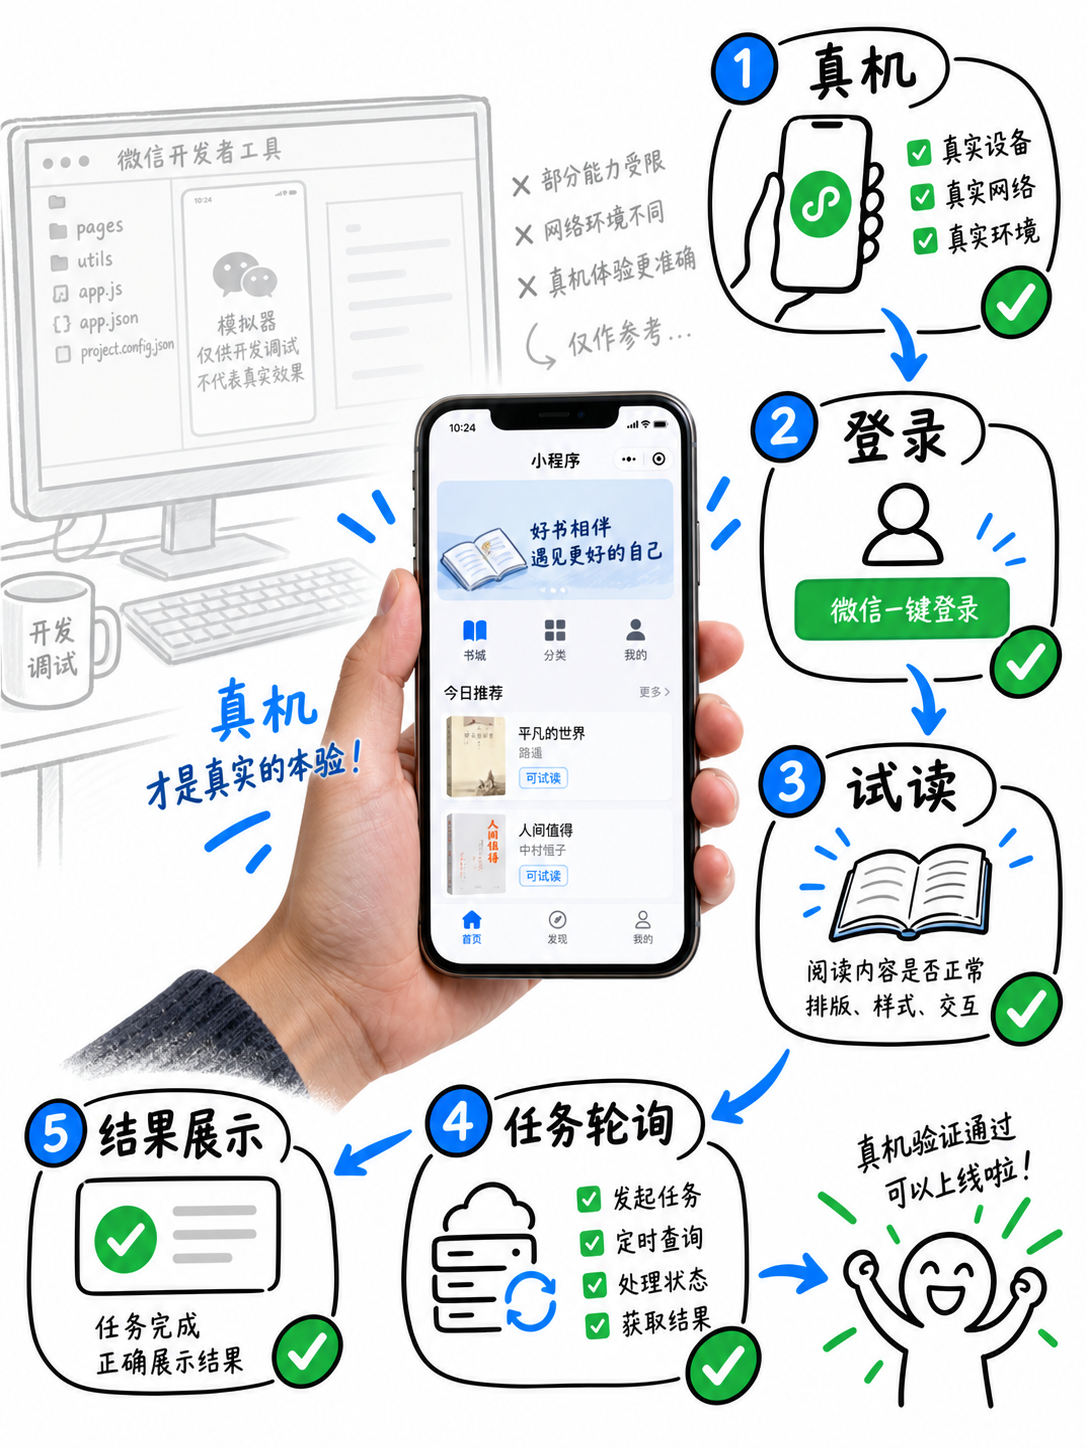
真机验证应覆盖真实用户的完整路径,而不是只确认某一个页面能够渲染。
真机测试最好同时覆盖首次安装、旧用户更新、弱网络和异常返回。若团队有人只负责开发工具预览,另一个人负责体验版或线上回归,交接时要保留可重复执行的测试清单。
一次上线前检查完四条链路
所有验证可以收敛为一张检查表:每条链路都同时看成功、失败与恢复,而不是只验证“正常点击后有结果”。
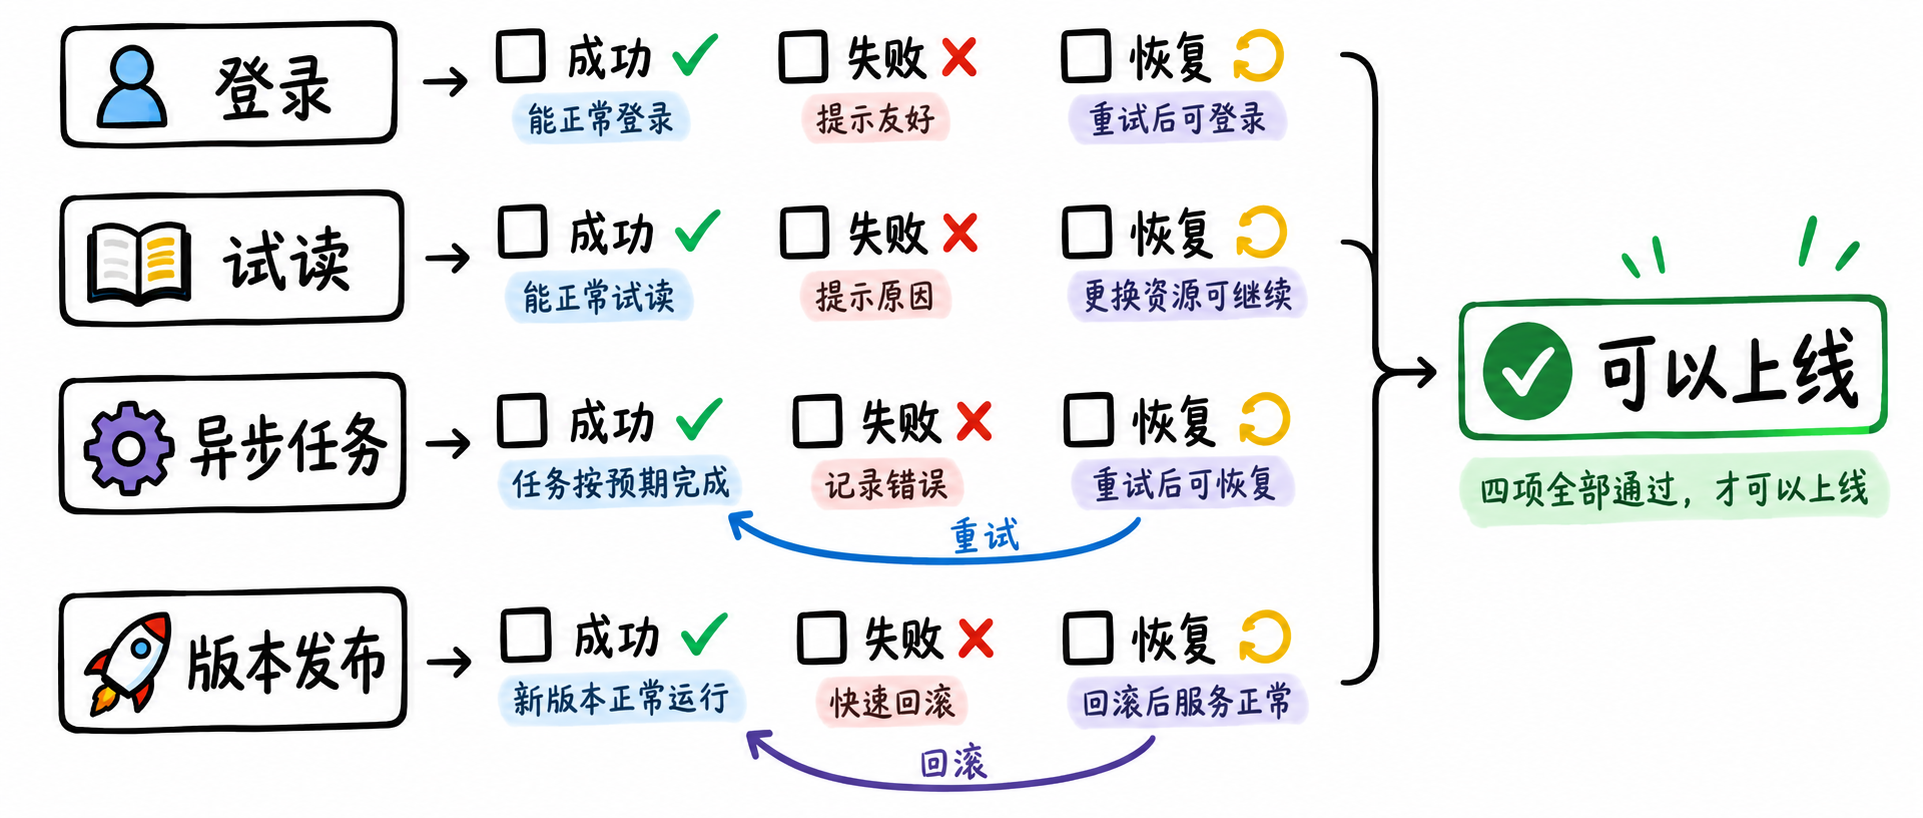
登录、试读、任务和发布四条链路都应检查输入、状态、结果以及失败后的恢复与回滚。
最后可按以下顺序执行:登录确认临时凭证不会被复用且已换成自有登录态;试读确认完整内容不会提前下发;异步任务确认刷新和重启后状态仍可查询;发布确认版本、环境和真机路径一致。把这四项变成每次提审前的固定流程,上线问题就会从“不可预期的事故”变成可验证的工程边界。
小结
把问题拆成目标、约束、证据和验证四部分,通常比直接寻找唯一答案更可靠。先用本文梳理的选型维度与边界原则完成一次小范围工程验证,再根据真实系统反馈调整下一步决策。
参考资料
📌 查阅提示:点击下方超链接可直接复制对应网址,粘贴至手机或电脑浏览器中即可查阅官方完整技术文档与规范。
【官方资料】微信小程序登录流程与凭证校验 (wx.login)
说明:官方权威技术规范与开发者实现参考手册。【官方资料】微信小程序分包加载与发布规范
说明:官方权威技术规范与开发者实现参考手册。【官方资料】微信小程序网络与域名安全配置
说明:官方权威技术规范与开发者实现参考手册。