企业 Agent 如何从“会回答”走向“真正执行任务”?
对应短视频主题:企业 Agent 如何从“会回答”走向“真正执行任务”
资料核验与更新:2026-09-13
企业智能体(Agent)真正成熟的标志,不是回答变得更长,而是能在权限边界内完成一件可验证的工作。本页把视频中的主线整理成一条容易复习的路径:先分清模型与副驾驶,再看 RAG 如何接入企业数据,然后理解工具调用循环,最后用工作流、权限治理和可观测性把执行托住。
下列教学图是本课程的 AI 辅助绘制示意图,并非官方原图;它们用于解释对象、动作与关系,具体协议和治理规则以文末官方资料为准。
阅读边界
本文面向第一次接触企业 Agent 的读者。这里的“执行”指在授权范围内调用企业系统并留下结果记录,不等于让模型拥有无限制的电脑控制权。协议名称、云服务能力和实现细节会变化,部署前应再次核对对应官方文档、组织权限和审批制度。
1. 从模型回答到企业智能体
先想象一个常见场景:你告诉系统“帮我处理这张客户工单”。模型可以写出一段建议,但文字本身并没有修改工单。真正的任务还需要工具接口、人工确认和一份可核对的结果。
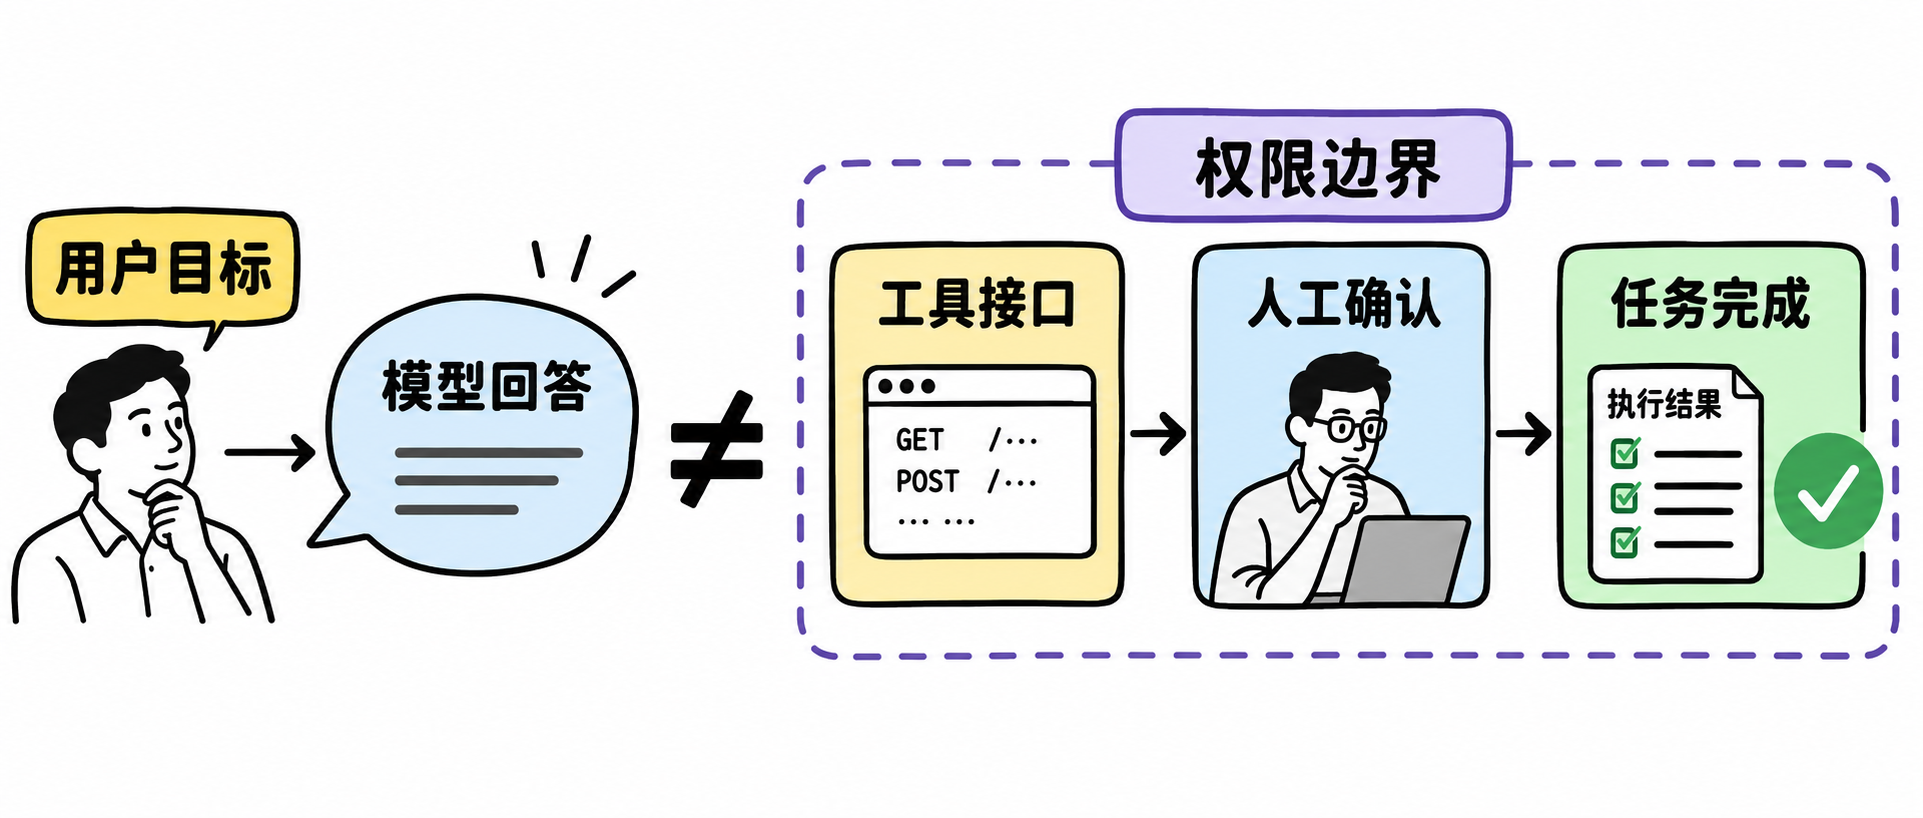
图 1:回答与执行的分界。模型输出只是建议,受控工具链才把目标变成可验证任务。
因此,视频开头用“模型回答 ≠ 任务完成”建立判断标准:Agent 是会按目标规划并调用工具完成任务的企业智能体,而不是更会聊天的输入框。副驾驶仍然有价值,它替人写内容、查资料、给建议,并把最后的点击和责任留在人手里。
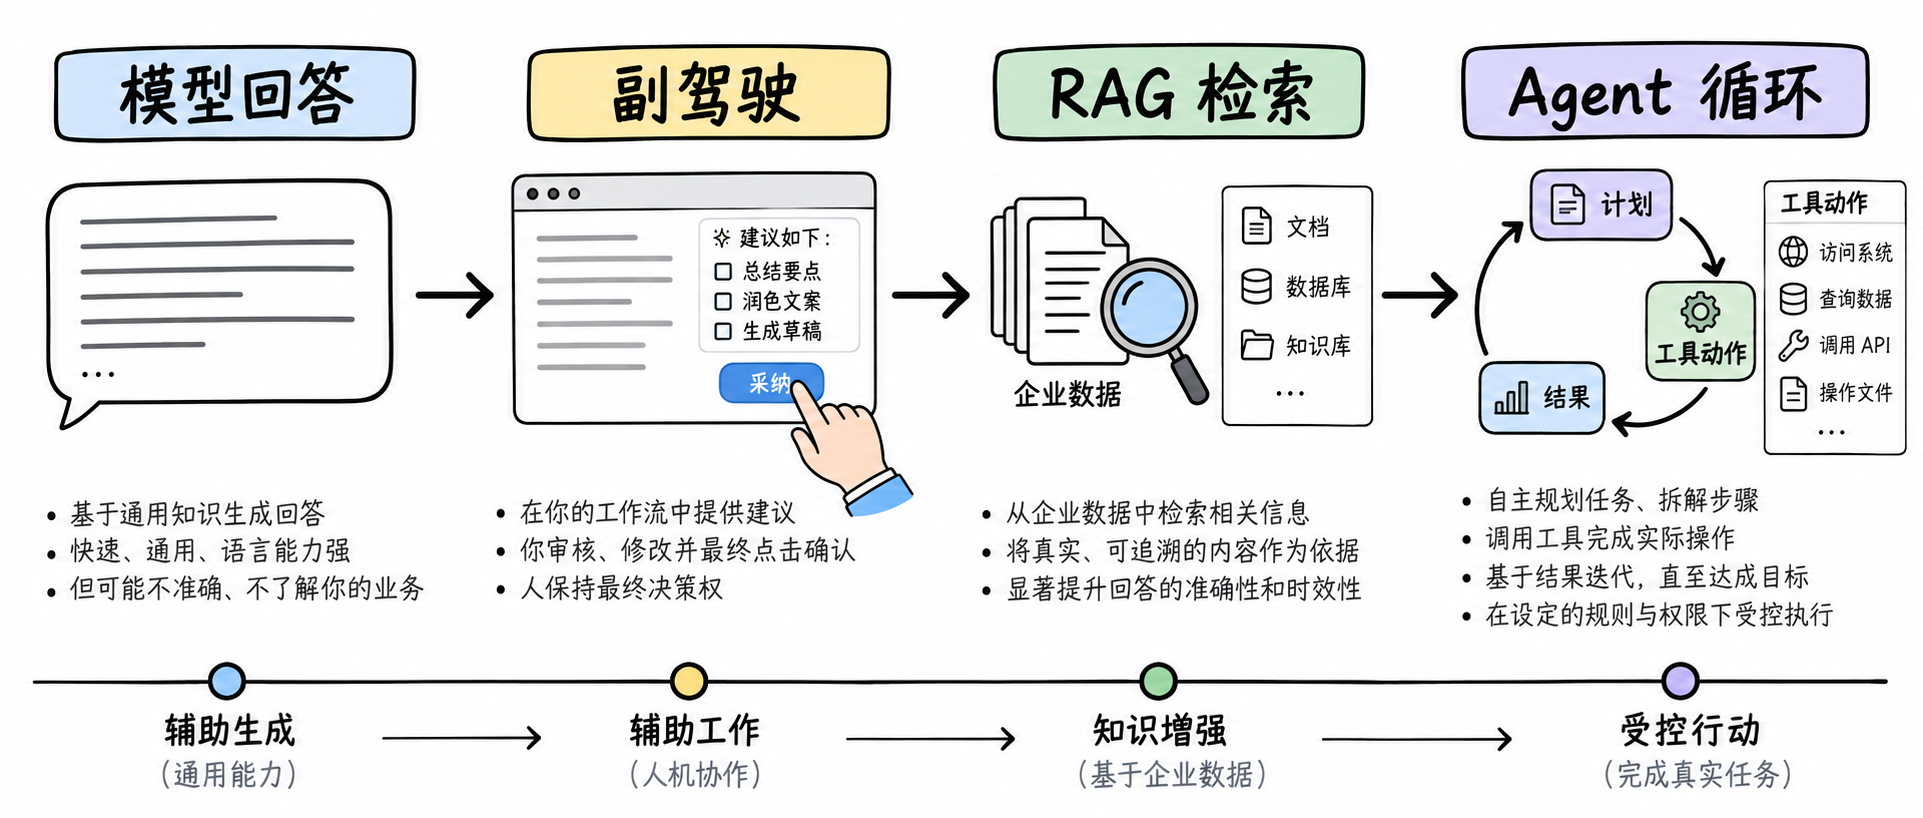
图 2:能力逐层增加:模型生成文字,副驾驶辅助工作,RAG 接入企业资料,Agent 在边界内循环执行。
2. RAG:把回答接到企业数据
RAG 是“检索增强生成”的缩写。它先从企业知识库找到与问题相关的片段,再把片段交给模型辅助回答。这样回答有了资料依据,但检索到资料不等于获得了写入工单、查询客户或发布代码的权限。
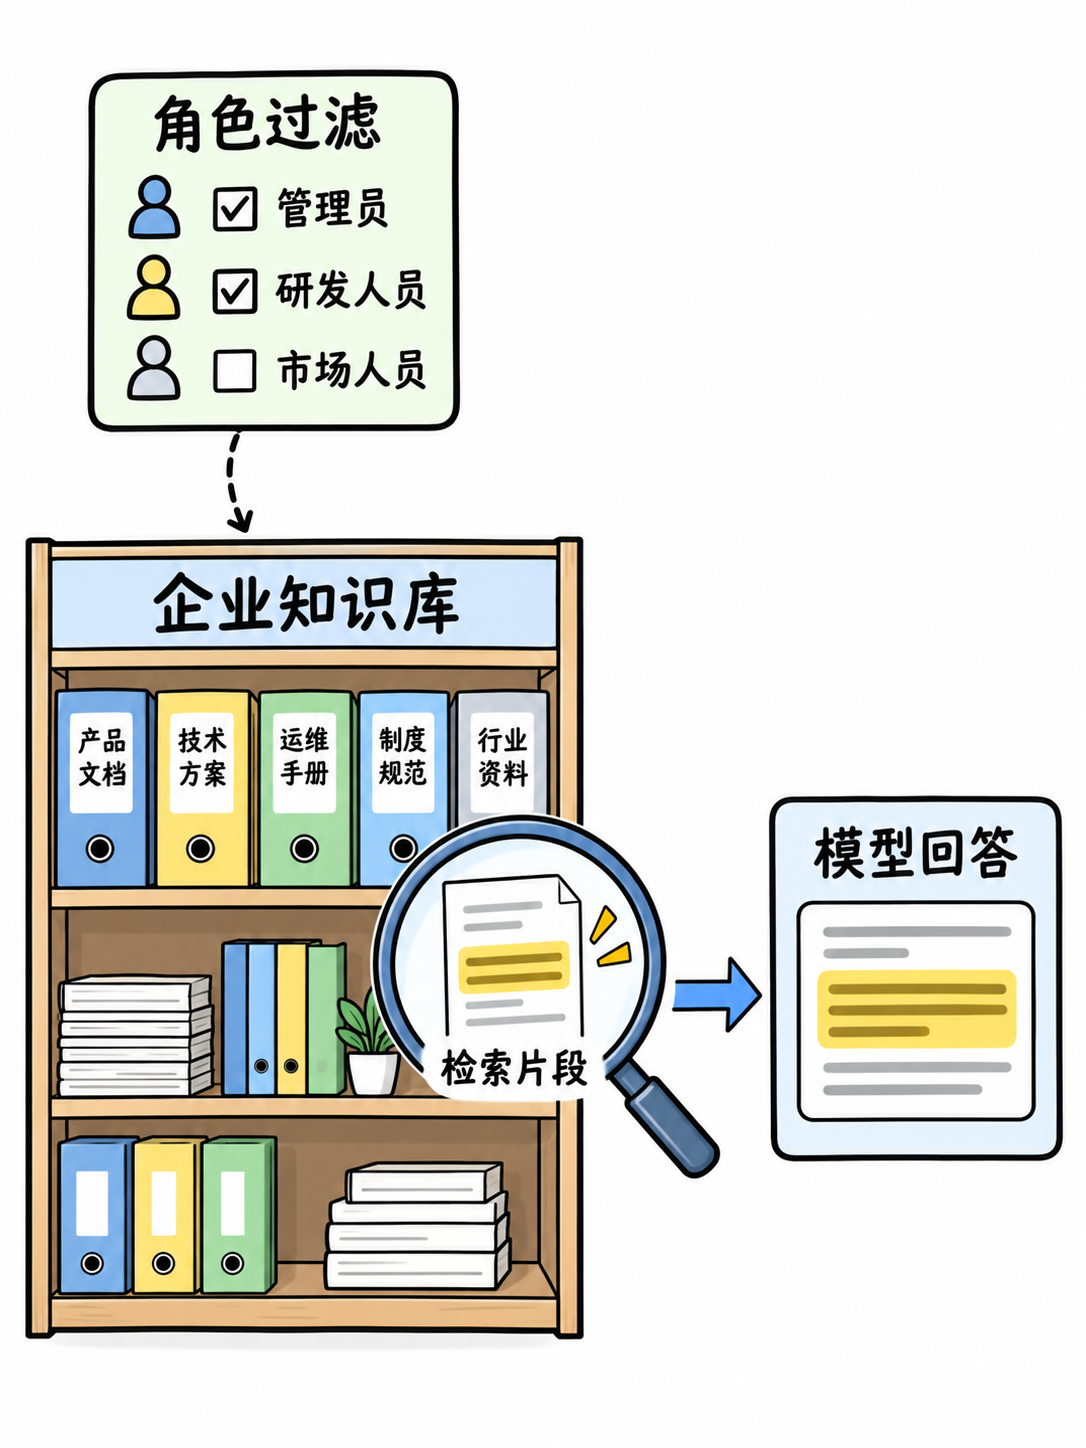
图 3:RAG 的知识路径。系统知道什么,取决于知识库、检索范围和角色过滤。
把知识库想成一排带门禁的资料柜:能打开某个抽屉,只说明你能读到那一类资料。工具权限和审批权限是另外两道门,不能因为第一道门通过就自动放行。
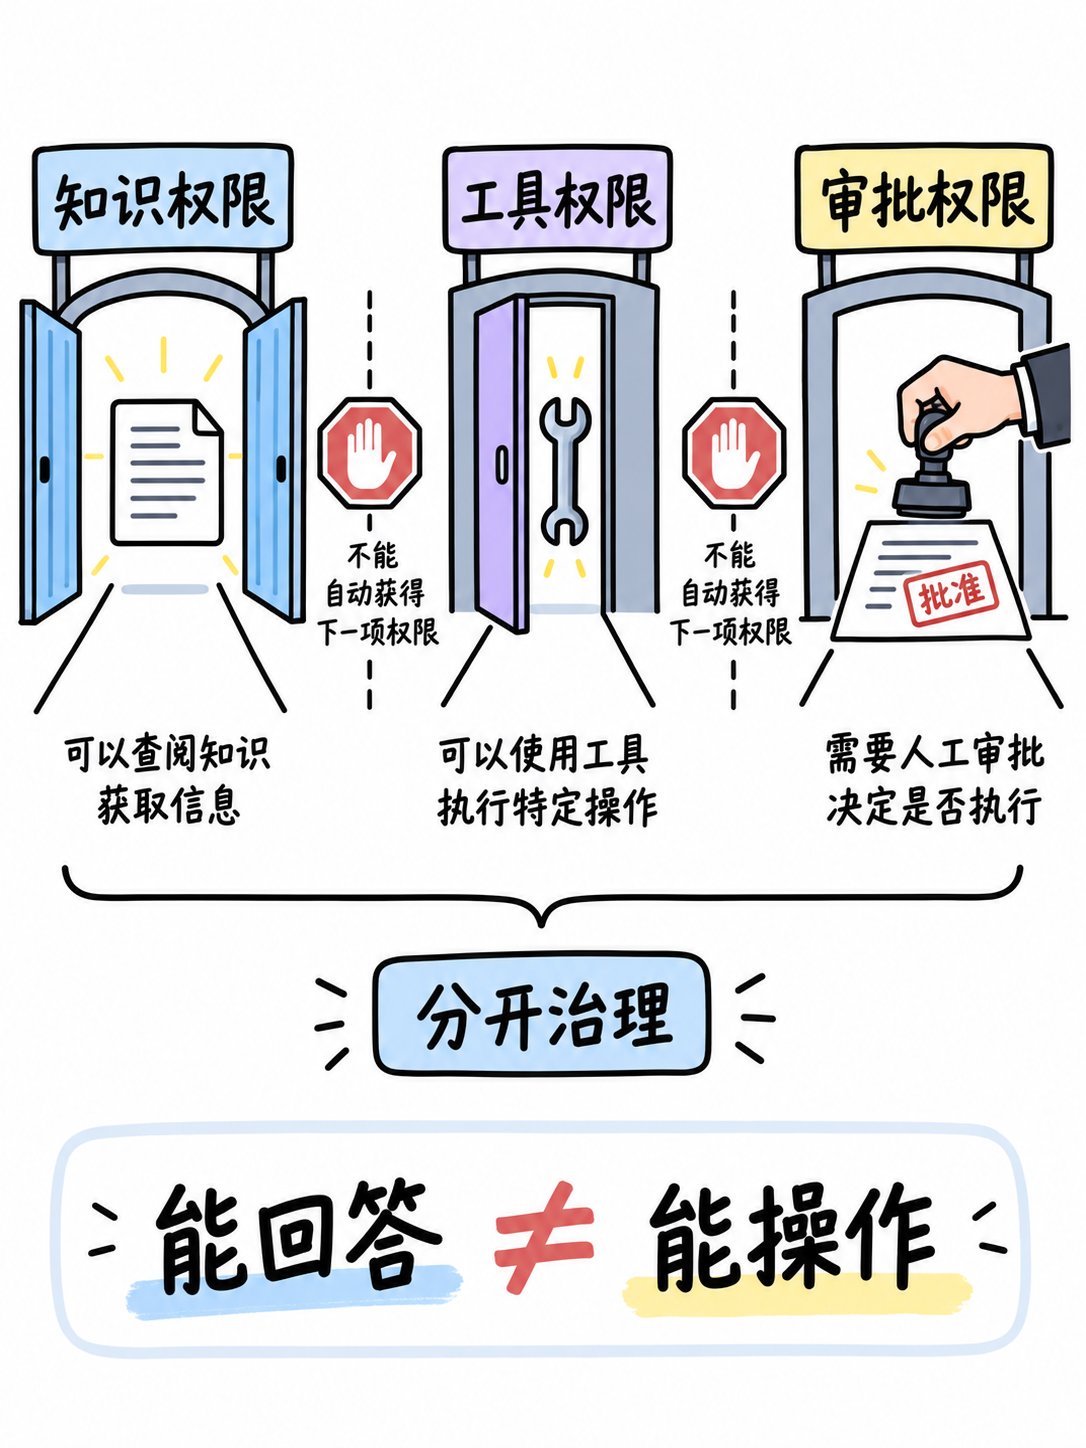
图 4:能回答不等于能操作。知识、工具和审批权限应分别治理。
3. 工具调用:把计划变成动作
一次可控的 Agent 执行通常可以拆成四步:理解用户目标,规划下一步;调用一个受限接口;读取返回结果;根据结果决定继续还是停止。工具接口要写清输入、允许动作和失败返回,便于系统与人一起检查。
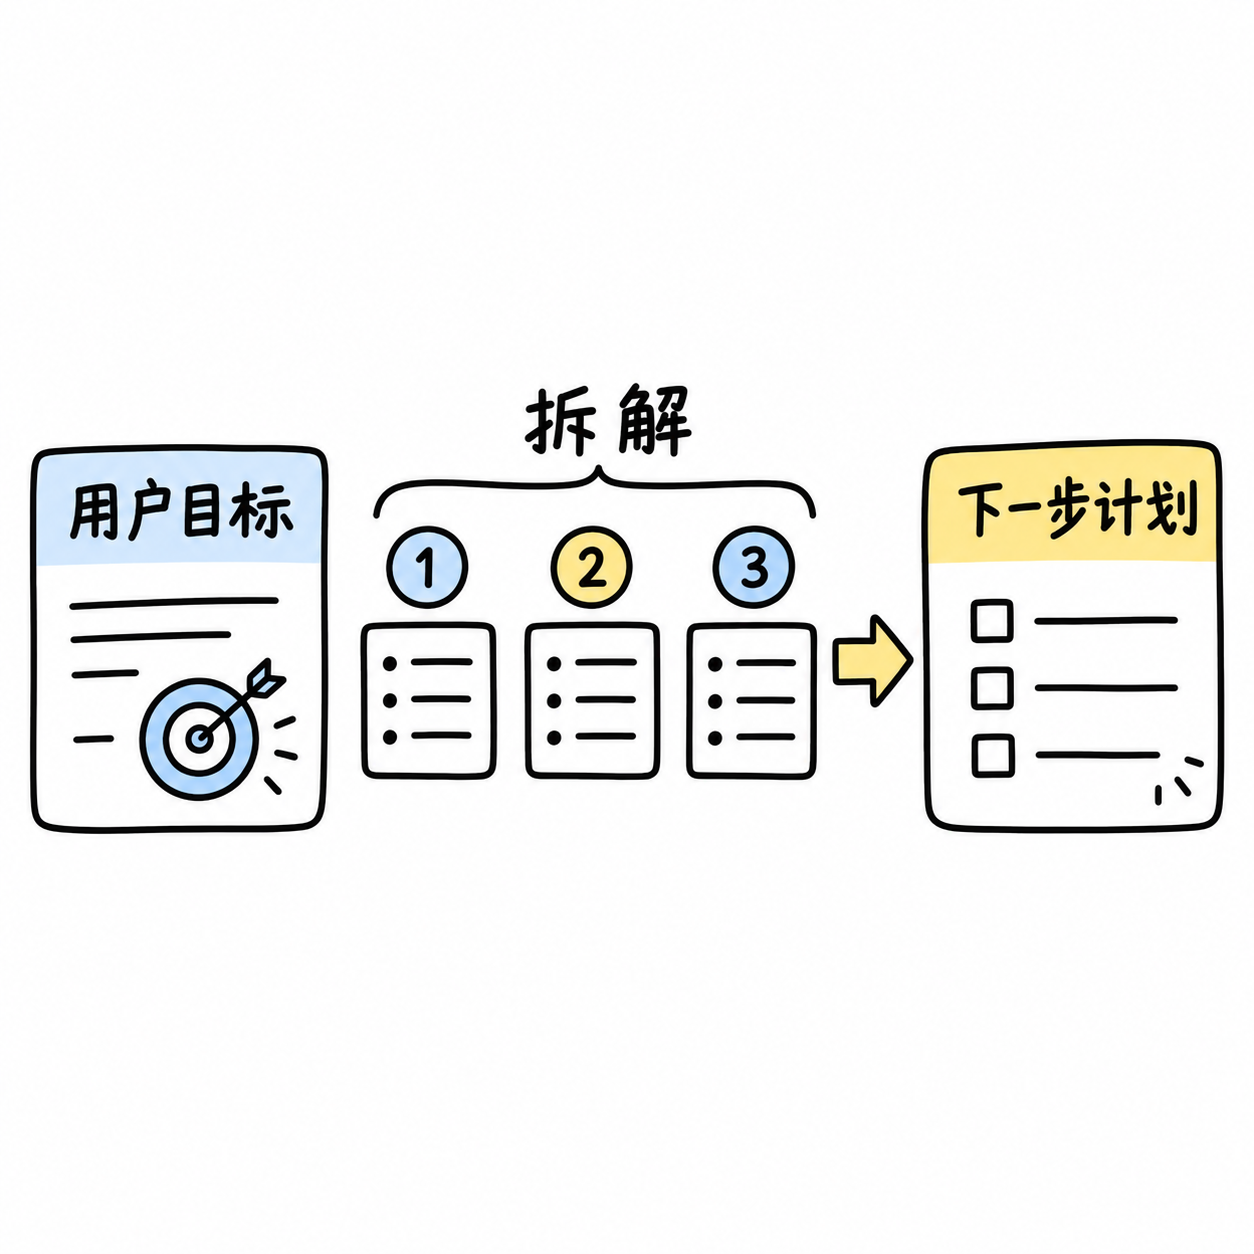
图 5:先拆解目标,再决定调用什么工具;规划本身不是执行结果。
接口可以连接工单系统、数据库或代码仓库,但每个入口都应有明确参数和边界,而不是给模型一把万能钥匙。
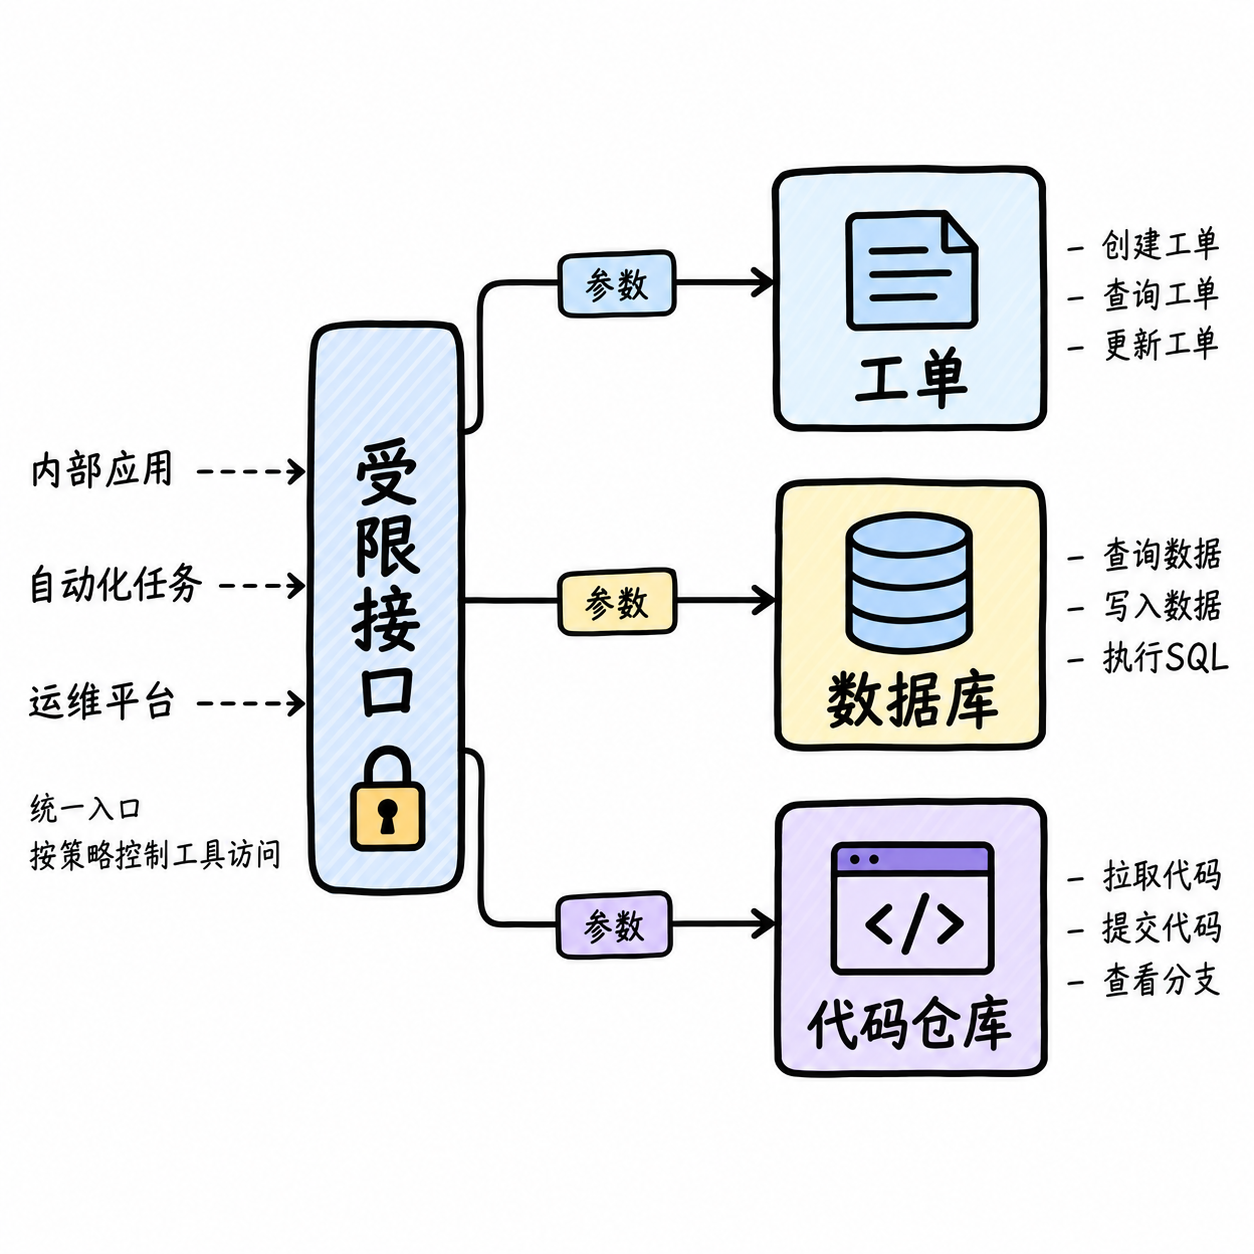
图 6:受限工具接口。能力被放在明确的入口后,调用才可记录、限流和撤回。
拿到结果后,Agent 不能只凭“看起来完成了”就结束。它要验证目标是否达成;未达成时可以继续,但必须有停止条件。超时、幂等和回滚分别解决“太慢”“重复执行造成重复扣款”和“失败后如何撤回”。
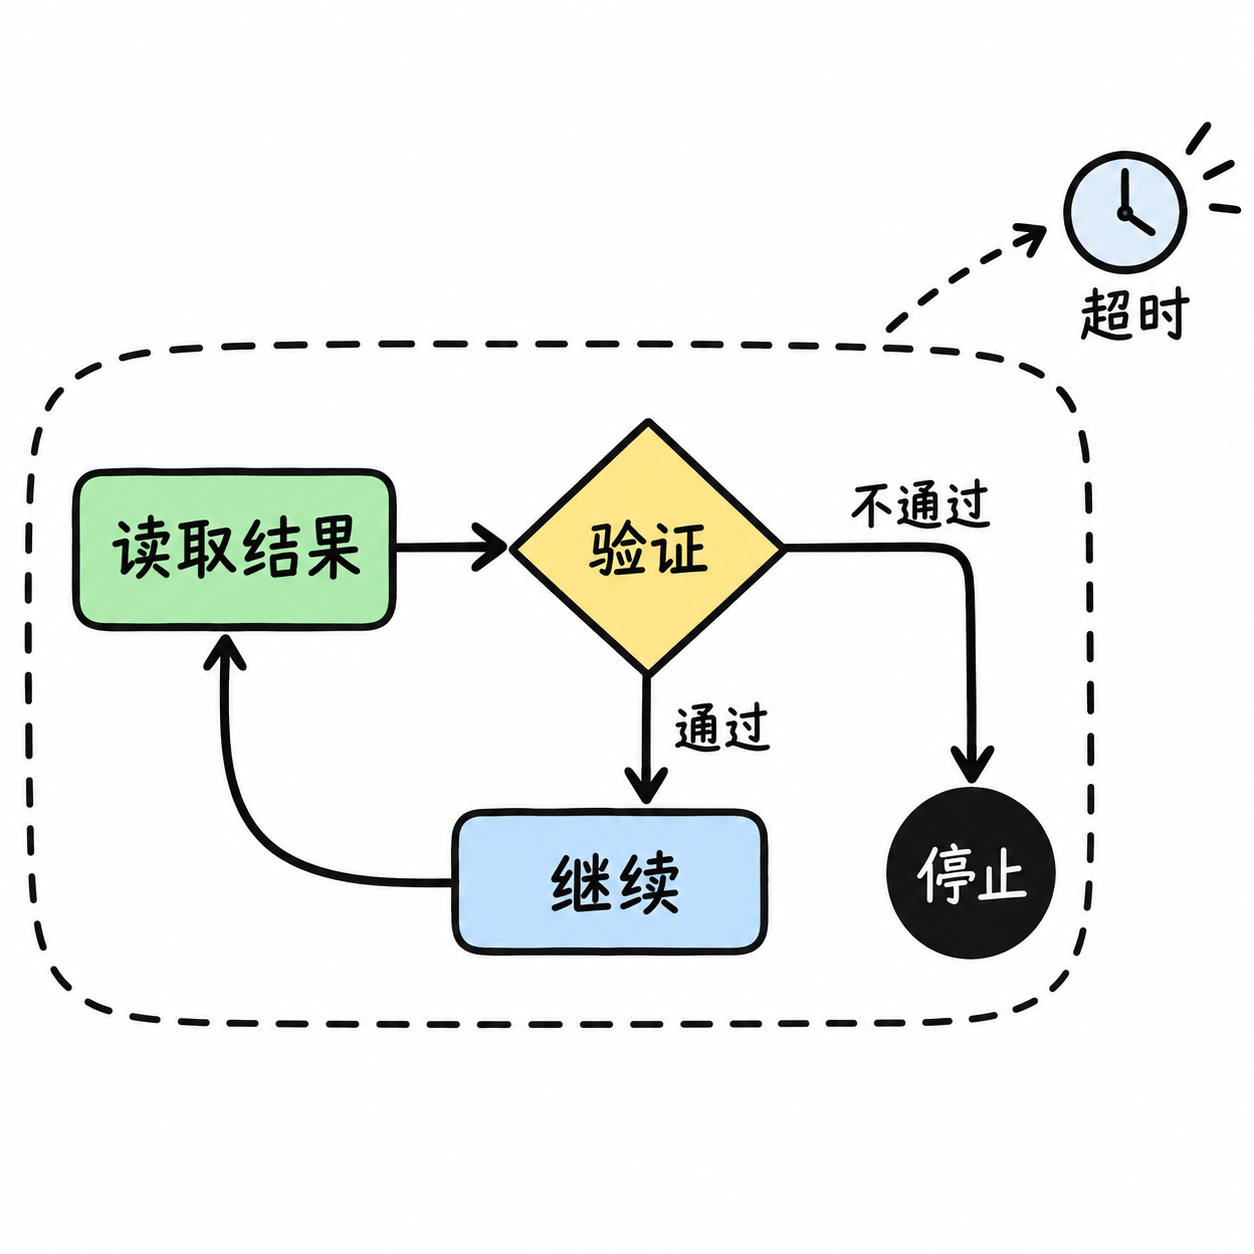
图 7:读取—验证—继续或停止的受控循环。停止分支和继续分支同样重要。
4. 工作流和 Agent 的分工
选择固定工作流还是自主 Agent,关键不在于哪一个更“智能”,而在于步骤能否提前写清楚。如果步骤明确、需要稳定复现和合规审计,例如报表生成或标准审批,优先把顺序、分支和记录写进固定流程。
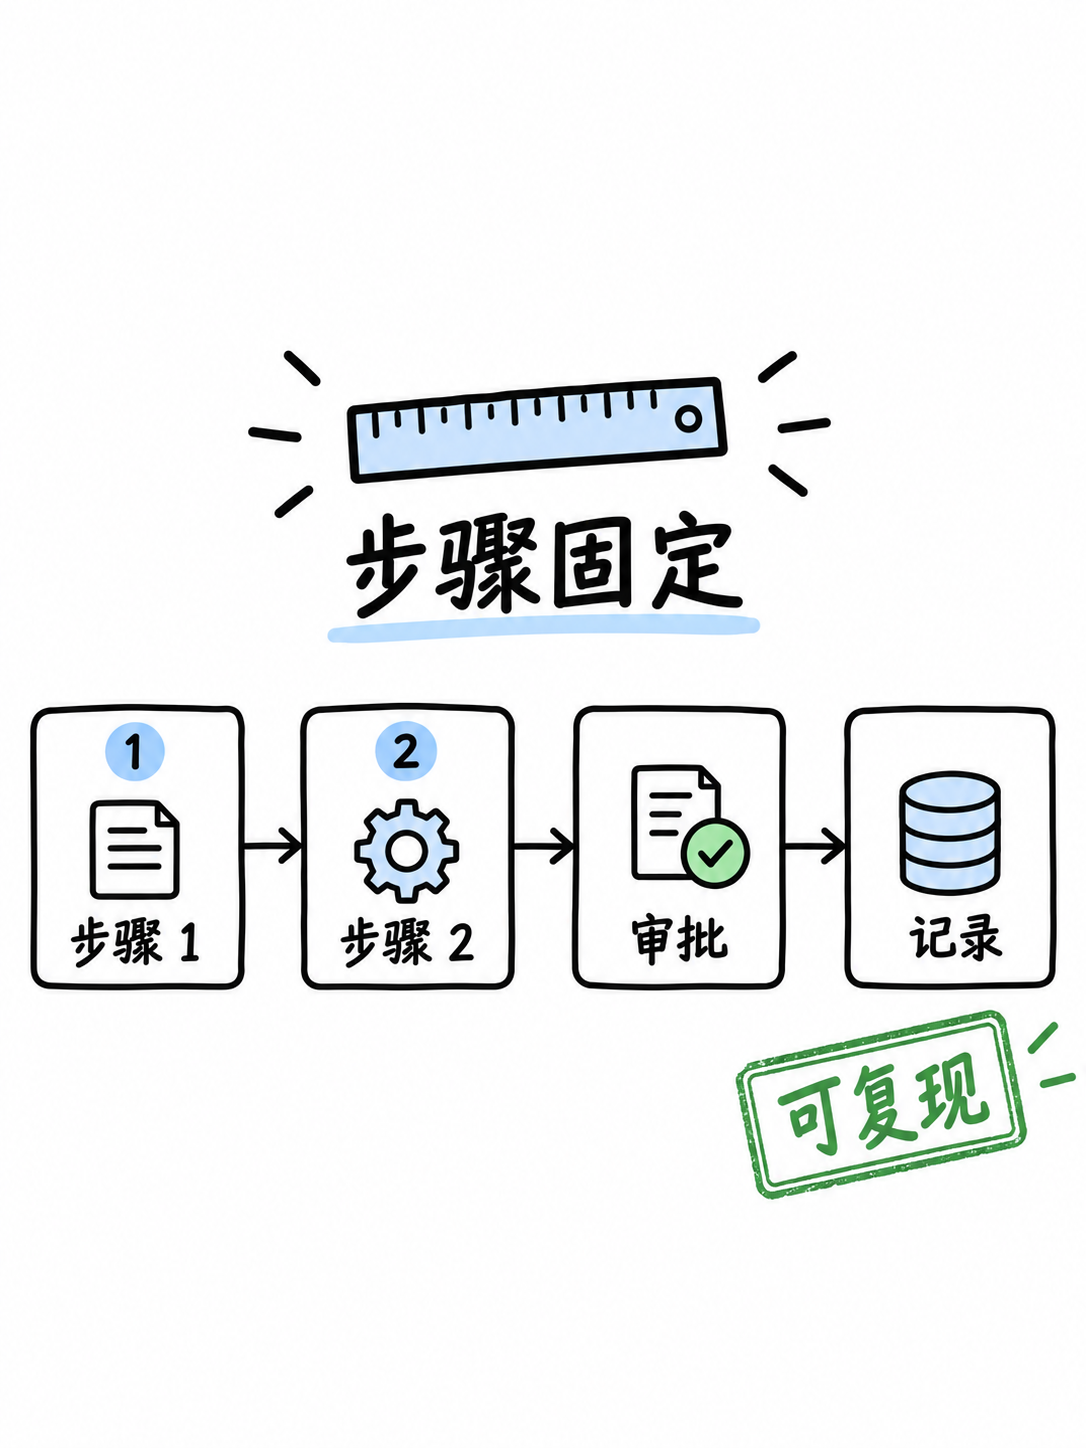
图 8:确定性工作流。关键路径由固定步骤托住,结果更容易复现和审计。
如果中间结果难以预先枚举,需要根据现场信息继续判断,例如定位跨系统故障,才适合让 Agent 做有限自主决策。更稳妥的组合是:固定流程托住关键路径,只在不确定环节开放 Agent,并为它设好范围和停止条件。
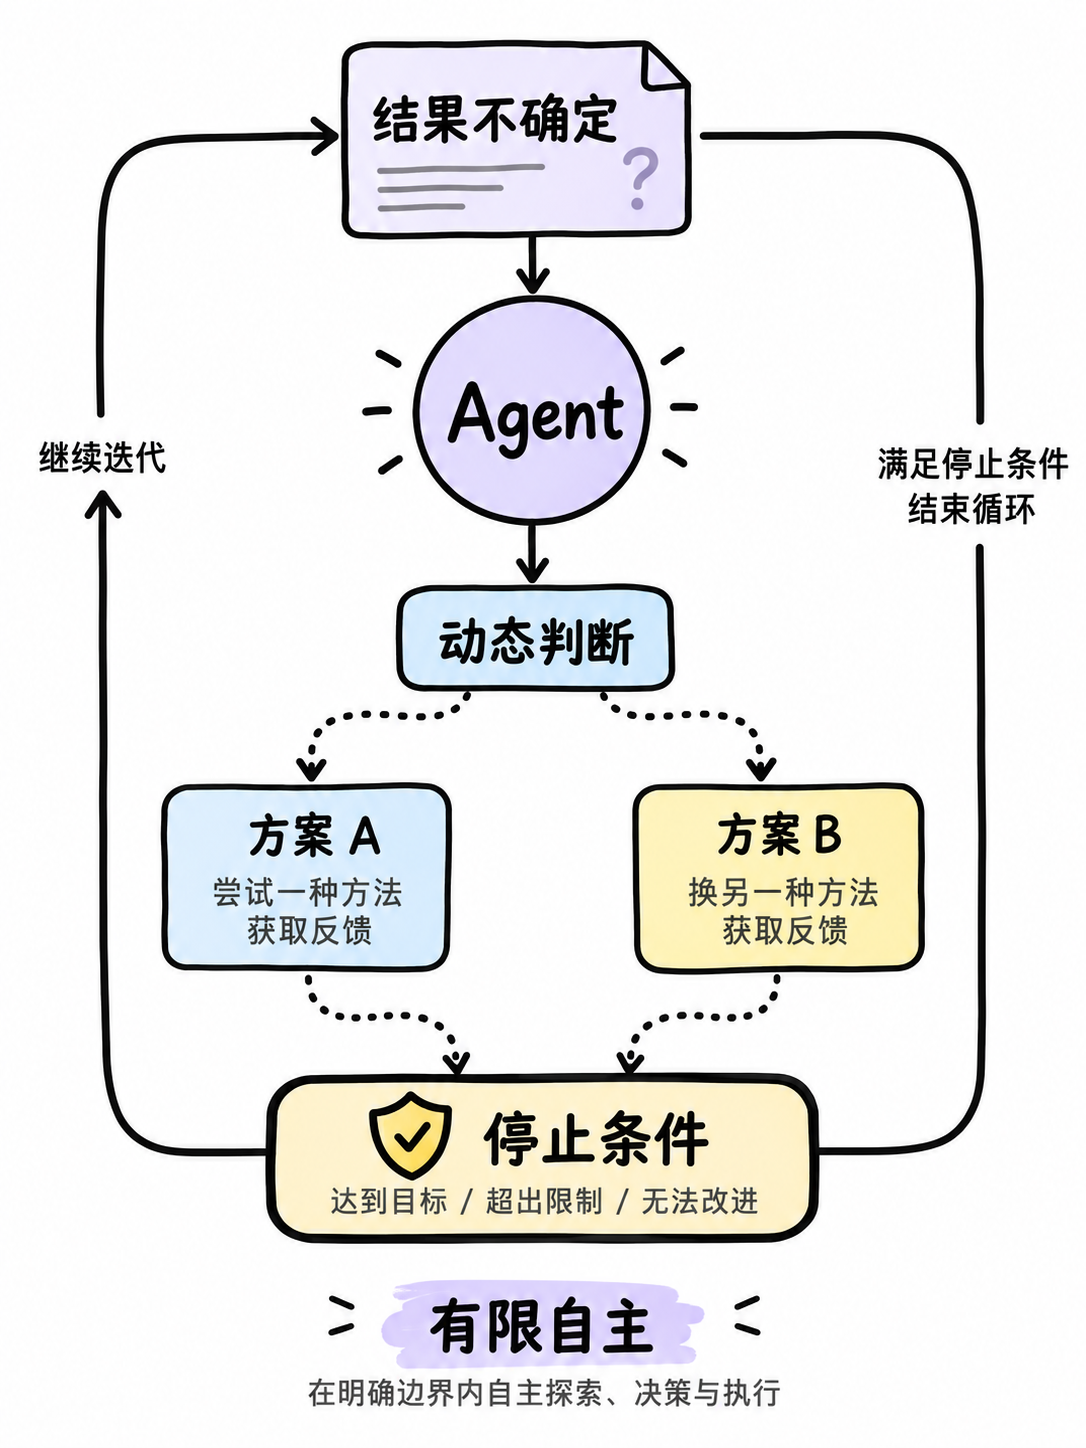
图 9:有限自主的 Agent。动态判断不是无限循环,边界和停止条件仍由系统治理。
5. 权限治理、MCP 与 A2A
权限治理的目标可以概括成一句话:让 Agent 能做事,但不能越界。每个 Agent 使用独立身份,只拿完成任务所需的最小权限;只读、指定范围和任务所需的权限,应在接口层明确表达。
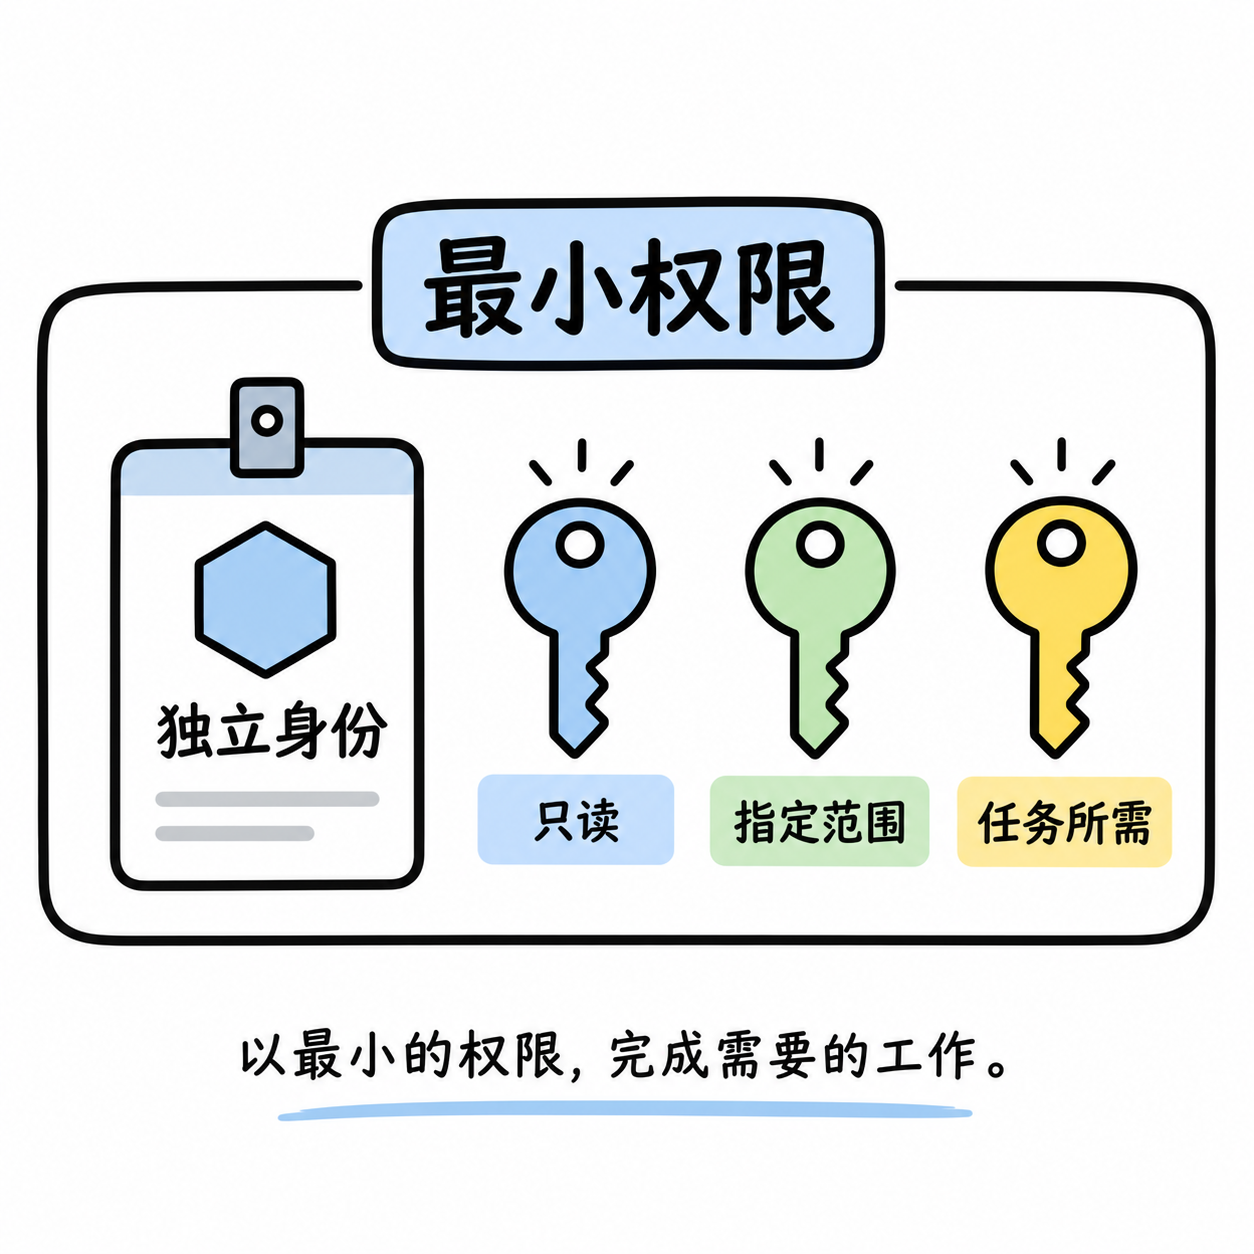
图 10:身份与最小权限。独立身份让调用可追踪,最小权限让越界成本更低。
MCP 可以帮助模型连接企业工具,A2A 可以帮助不同智能体发现彼此、传递任务和交换结果;它们解决的是连接与互操作问题,不会自动替组织完成授权、审批或审计。付款、发布、删除数据和权限变更等高影响动作,必须卡在人工确认这一关。
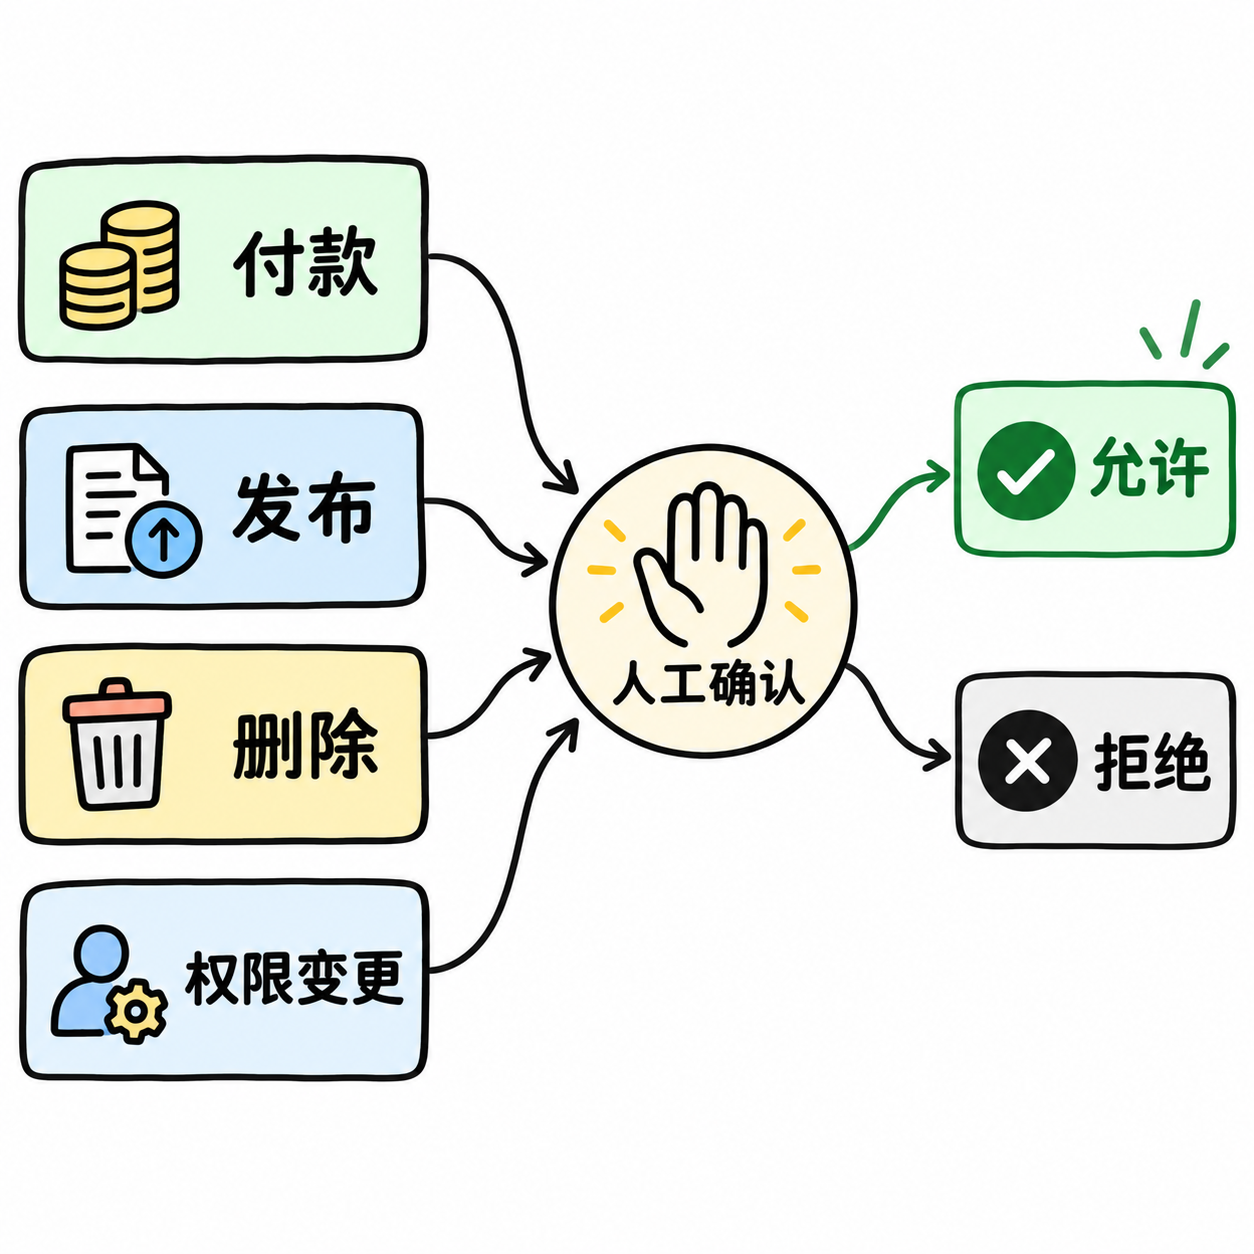
图 11:高影响动作的人工作闸。模型可以准备动作,但最终放行应由明确的审批规则决定。
工程上还要给敏感动作设允许范围、超时、幂等和回滚路径。风险越高,授权越短、审批越近;发生失败时,要能停止并撤回已经执行的部分。
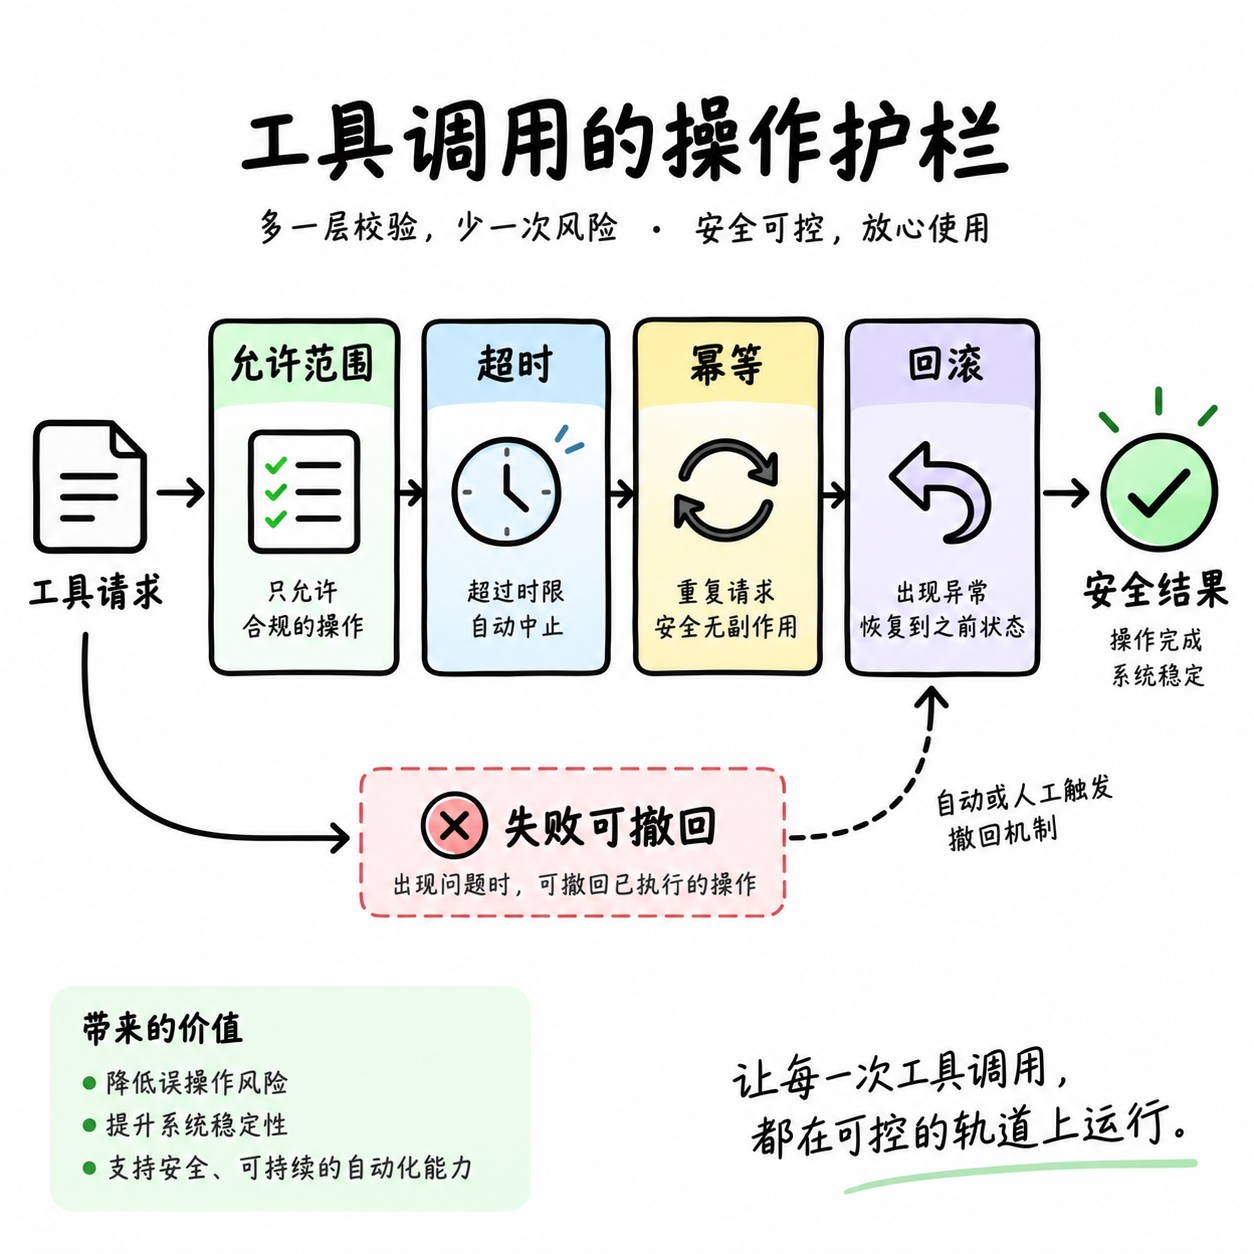
图 12:执行护栏。把失败处理设计进接口,才能避免把风险留给模型临场发挥。
6. 可观测、可停止、可追责
一套系统只有“能调用”还不够,还必须知道调用发生了什么。至少记录模型决定、工具调用、返回结果和人工接管,并持续观察任务成功与拒绝、成本、延迟、重试次数和人工接管率等指标。
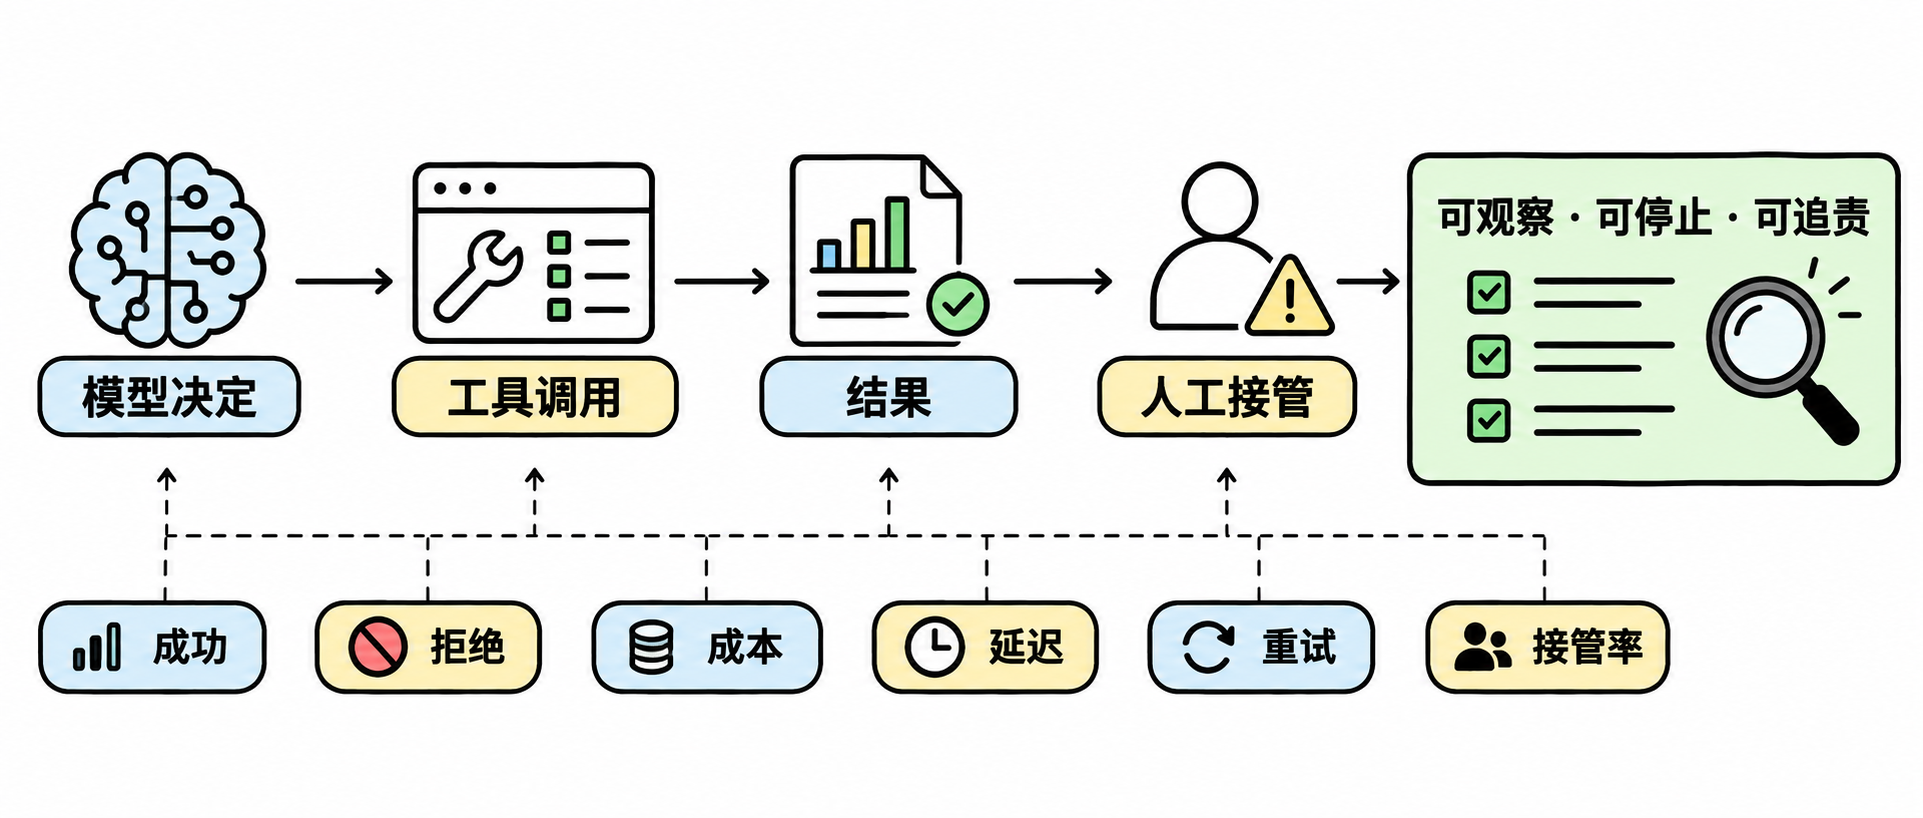
图 13:可观测执行链。指标把“出了问题”变成能定位到知识、权限或工具层的证据。
这样,故障不再只是“模型好像答错了”:可以判断是知识没找对、权限被拒绝,还是工具本身失败。成熟的企业 Agent 不是无人监管地替人操作,而是在可观察、可停止、可追责的范围内完成工作。
小结
可以用一条检查链复习本课:RAG 负责“系统知道什么”;工具接口负责“系统能调用什么”;工作流或 Agent 负责“下一步怎么走”;权限治理负责“能不能越界”;可观测性负责“结果是否可证明”。涉及付款、发布、删除和权限变更时,人工确认不可省略。